Infrastructures informatiques des entreprises : pourquoi 37 % des rançongiciels visent les PME
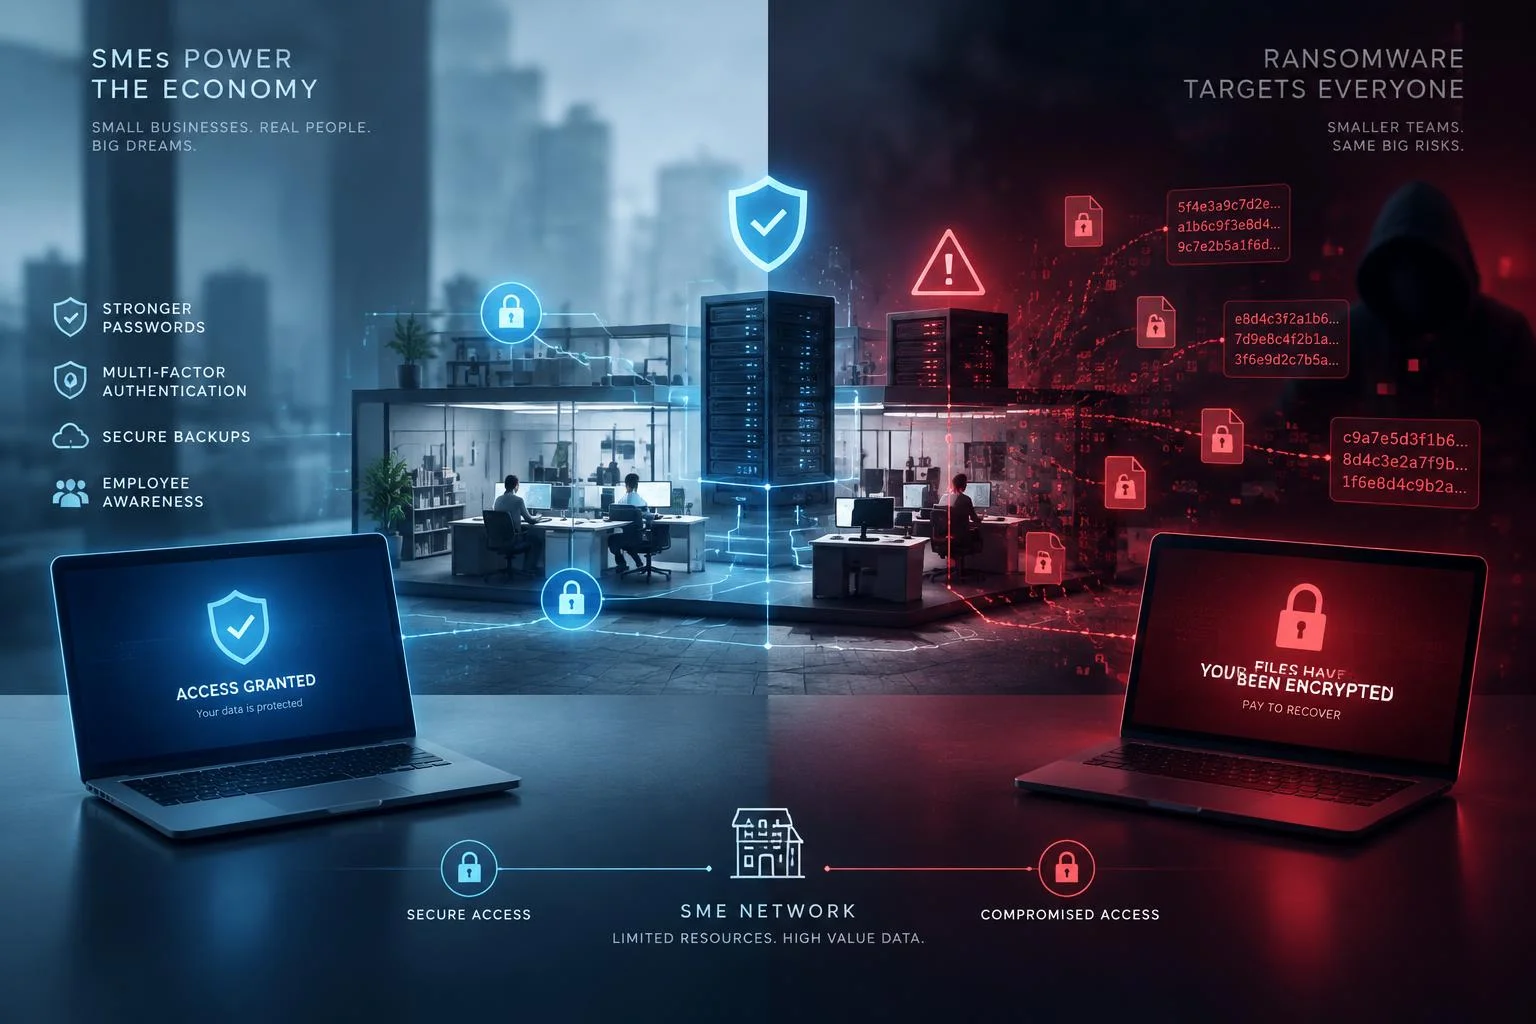
Une TPE qui perd l’accès à ses fichiers un lundi matin, un expert-comptable qui découvre ses comptes clients chiffrés, une PME qui ne peut plus honorer ses livraisons pendant une semaine : ces scénarios ne sont plus rares. Selon le Panorama de la cybermenace de l’Anssi, 37 % des attaques par rançongiciel ont visé les TPE, PME et ETI, loin devant les grands groupes mieux armés. Comprendre pourquoi ces structures sont ciblées, et comment réduire concrètement leur exposition, est devenu une nécessité opérationnelle autant qu’une question de survie économique.
Pourquoi les petites structures sont devenues des cibles privilégiées
Les cybercriminels ne choisissent pas leurs victimes au hasard : ils cherchent le chemin le plus facile. Les petites entreprises consacrent rarement un budget dédié à la sécurité informatique, et leurs systèmes accumulent souvent des failles jamais corrigées faute de temps ou de compétences internes.
Ce que révèle le Panorama de la cybermenace de l’Anssi
Au-delà du chiffre des 37 %, l’Anssi souligne qu’à peine un tiers des TPE et PME est aujourd’hui correctement préparé face à ces menaces. Le risque ne se limite pas à l’attaque elle-même : une étude relayée par France Num montre que le risque de défaillance d’une entreprise augmente d’environ 50 % dans les six mois suivant l’annonce d’un incident de sécurité. Autrement dit, la facture d’une cyberattaque se paie souvent bien après l’alerte initiale.
L’ombre portée d’une attaque sur l’activité
On mesure généralement une cyberattaque à l’aune de ses dégâts immédiats : fichiers chiffrés, serveur hors service, production interrompue. Mais une partie des conséquences reste invisible plus longtemps. Un client qui hésite à renouveler un contrat après avoir appris la fuite de ses données, un fournisseur qui demande des garanties supplémentaires avant de livrer, une banque qui revoit les conditions d’un découvert : ces retombées silencieuses s’étendent sur plusieurs mois et pèsent sur la trésorerie sans jamais apparaître comme une ligne de coût identifiable. Anticiper cette zone grise, et pas seulement l’incident technique, change la façon de prioriser les investissements en sécurité.
Les menaces qui pèsent concrètement sur un système d’information
Avant de choisir des outils, il faut connaître l’adversaire. Les menaces les plus courantes partagent un point commun : elles exploitent un défaut de vigilance plus qu’une faiblesse technique sophistiquée.
Rançongiciel, hameçonnage et logiciels malveillants
Le rançongiciel chiffre les données de l’entreprise et exige une rançon pour les restituer, sans aucune garantie de récupération. L’hameçonnage, lui, se glisse dans une boîte mail sous l’apparence d’un fournisseur ou d’un client connu, avec un lien ou une pièce jointe qui ouvre la porte à l’intrusion. Les clés USB non vérifiées et les logiciels obsolètes complètent ce tableau de vulnérabilités exploitables.
L’erreur humaine, maillon le plus exposé
Selon les règles de cybersécurité publiées par le ministère de l’Économie, près de 90 % des cyberattaques seraient liées à une erreur humaine : un mot de passe trop simple, un clic trop rapide, une pièce jointe ouverte sans vérification. C’est une bonne nouvelle déguisée : ce facteur se corrige par la formation, bien plus facilement qu’une faille logicielle complexe.
Verrouiller les équipements, les comptes et les accès
La protection technique reste la première ligne de défense, même pour une structure sans service informatique dédié.
Mises à jour, antivirus et pare-feu
Un ordinateur, un smartphone ou un objet connecté non mis à jour conserve des failles déjà identifiées et documentées, donc exploitables en quelques clics. Activer les mises à jour automatiques, installer un antivirus à jour et un pare-feu correctement configuré forment la base minimale pour toute entreprise. Des prestataires spécialisés comme acisecurite peuvent intervenir pour auditer ces configurations et repérer les failles qu’un regard non spécialisé laisserait passer.
Mots de passe robustes et comptes utilisateurs limités
Chaque salarié devrait disposer d’un compte utilisateur standard, et non d’un compte administrateur, pour limiter les dégâts si ses identifiants sont compromis. Un mot de passe long, unique par service, change radicalement le niveau de résistance face à une tentative d’intrusion.
Sauvegarder et protéger les données sensibles
Face à un rançongiciel, la sauvegarde reste souvent le seul rempart réel : elle seule permet de restaurer l’activité sans payer de rançon.
Une sauvegarde qui fonctionne vraiment
Une sauvegarde automatisée, stockée sur un support local déconnecté ou un service en ligne sécurisé, doit couvrir l’ensemble des données critiques de l’entreprise. L’essentiel est de vérifier régulièrement qu’elle se restaure correctement : une sauvegarde jamais testée n’offre aucune garantie le jour où elle devient indispensable.
Chiffrement et classification des documents confidentiels
Toutes les informations n’ont pas la même sensibilité. Classer les documents selon leur niveau de confidentialité permet d’adapter les protections : chiffrement pour les données les plus sensibles, contrôle d’accès restreint pour les dossiers RH ou financiers, et respect des obligations du RGPD pour toute donnée personnelle collectée.
Organiser la réponse : sensibilisation et réaction à incident
La technologie ne suffit pas sans une organisation humaine capable de la faire vivre au quotidien.
Former les salariés et désigner un responsable
Une sensibilisation régulière aux bons réflexes, reconnaître un lien suspect, vérifier un expéditeur, ne jamais brancher une clé USB inconnue, réduit mécaniquement le risque lié à l’erreur humaine. Dans les structures qui le permettent, désigner un responsable de la sécurité des systèmes d’information clarifie qui décide, qui agit et qui alerte en cas de doute.
Que faire dans les heures qui suivent une cyberattaque
Isoler les machines touchées du réseau, ne pas céder à la panique ni payer immédiatement une rançon, et solliciter l’assistance en ligne 17Cyber pour être orienté vers les bons interlocuteurs : ces trois réflexes limitent la propagation et accélèrent la remise en service. Le signalement d’une infraction sur le portail PHAROS complète cette première réponse, avant d’engager la restauration des données à partir des sauvegardes.
Partager cet article
Articles qui pourraient vous intéresser :
 ChatGPT jailbreak 2025 : méthodes de contournement moins fiables, risques toujours élevés
 WhatsApp et Meta AI : ce qu’elle peut voir, et ce qu’elle ne peut pas lire
 Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine
 Android 16 sécurise vos données, à condition d’activer ces réglages