Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine
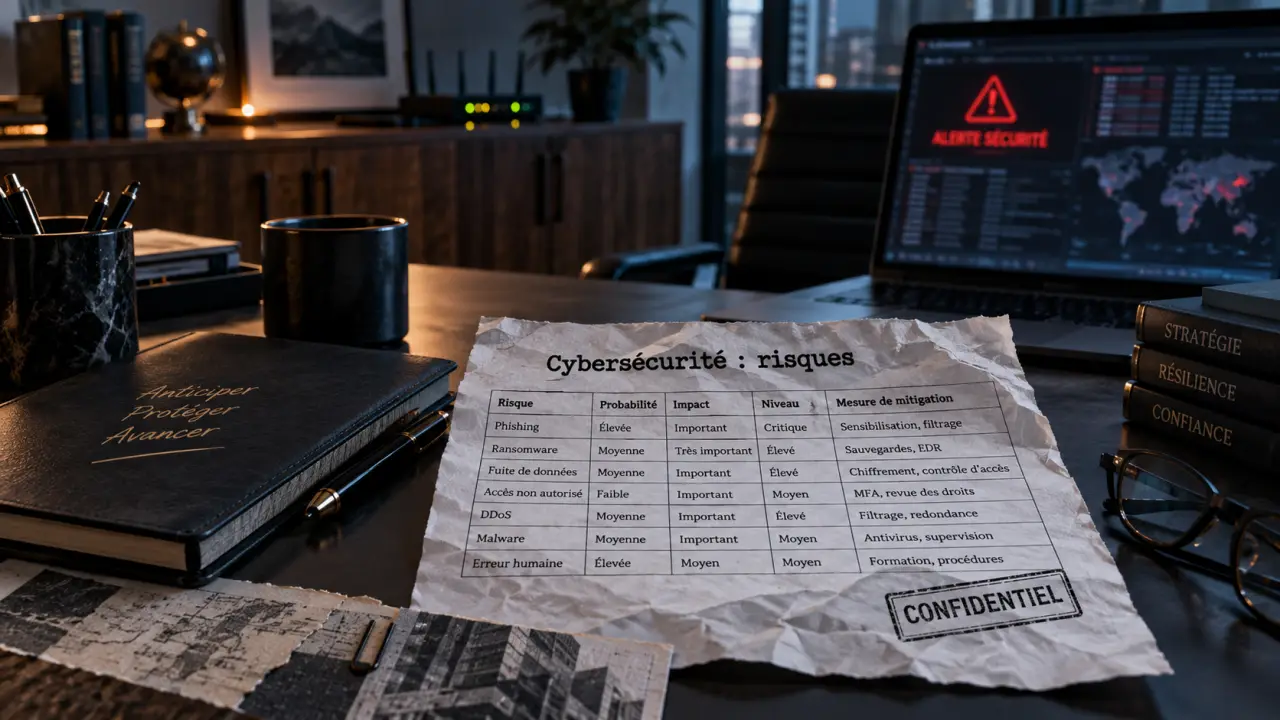
La cybersécurité en entreprise ne se résume ni à un antivirus ni à un pare-feu. Elle protège la confidentialité des données, l’intégrité des systèmes et la continuité de l’activité face aux erreurs, aux fraudes et aux attaques. Pour une direction comme pour une DSI, le risque est concret : un simple e-mail, un poste mal mis à jour ou un accès trop large peut provoquer un arrêt de production, une fuite de données ou une crise de confiance.
La cybersécurité protège l’activité autant que les données
Une stratégie de sécurité informatique solide repose sur trois dimensions complémentaires : les technologies qui protègent et détectent, les processus qui encadrent les décisions et les réactions, et les personnes qui utilisent chaque jour les outils numériques. Investir dans un seul de ces piliers laisse une brèche exploitable. Une solution performante ne compense pas des droits d’accès mal gérés ou un collaborateur peu sensibilisé.
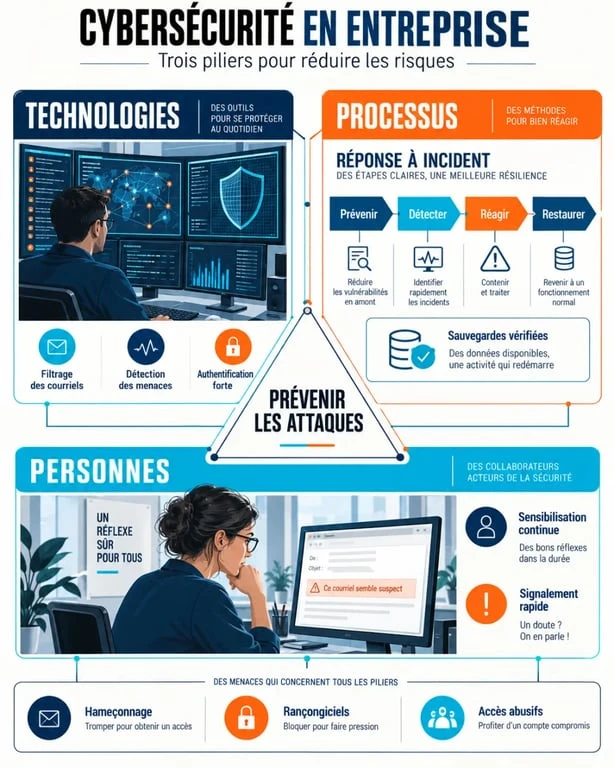
Les conséquences d’un incident dépassent la remise en état d’un réseau. Une cyberattaque peut interrompre les ventes, bloquer les équipes, exposer des informations clients, perturber la chaîne logistique et dégrader l’image de l’entreprise. Kaspersky indique que 90 % des clients perdent confiance après une violation de données. Cette perte de crédibilité peut durer plus longtemps que la panne elle-même.
Une exposition qui varie selon la taille et le métier
Une TPE ne dispose pas nécessairement d’un RSSI ou d’un centre de supervision, mais elle reste une cible rentable pour des attaquants qui automatisent leurs campagnes. Elle doit donc concentrer ses efforts sur les comptes à privilèges, les sauvegardes, les mises à jour et les usages de messagerie. Une ETI ou un grand groupe doit aussi maîtriser la multiplication des filiales, des prestataires, des environnements cloud et des applications métier.
Le bon niveau de protection ne repose pas sur une liste d’outils identique pour tous. Il dépend de la valeur des données, de la dépendance au système d’information, des obligations sectorielles et de la capacité à fonctionner en mode dégradé. Cette lecture du risque aide à utiliser le budget là où il produira le plus d’effet.
Les attaques à reconnaître avant qu’elles ne bloquent l’entreprise
Le phishing reste souvent le point d’entrée le plus banal. Un message imite un fournisseur, un dirigeant ou un service connu pour obtenir un mot de passe, déclencher un paiement ou faire ouvrir une pièce jointe. IBM estime que 82 % des failles de sécurité sont liées à l’erreur humaine. L’objectif n’est pas de culpabiliser les équipes, mais de mettre en place des contrôles qui limitent les conséquences d’une erreur.
| Menace | Effet recherché | Réflexe prioritaire |
|---|---|---|
| Phishing et fraude au président | Vol d’identifiants ou virement frauduleux | MFA, vérification par un autre canal et signalement |
| Rançongiciel | Chiffrement des données et interruption d’activité | Sauvegardes isolées, segmentation et restauration testée |
| DDoS | Rendre un site ou un service indisponible | Surveillance du réseau et dispositif d’absorption |
| Objets connectés compromis | Entrer sur le réseau via un équipement peu sécurisé | Inventaire, mises à jour et réseau séparé |
Des précédents qui rappellent le coût des vulnérabilités
WannaCry a paralysé 230 000 ordinateurs dans 150 pays, après l’exploitation d’une faille non corrigée. NotPetya a entraîné des pertes de plusieurs centaines de millions de dollars pour certaines organisations, tandis que Locky a infecté des millions d’utilisateurs en 2016. Ces épisodes montrent qu’une attaque ne vise pas toujours une entreprise précise : une vulnérabilité connue, un logiciel exposé ou un fichier convaincant peut suffire.
Le télétravail, les services cloud et les objets connectés élargissent la surface d’attaque. Gartner prévoyait 41 milliards d’objets connectés d’ici 2025. Chaque caméra, imprimante, capteur ou équipement industriel connecté doit donc être inventorié et administré comme un actif informatique, plutôt que considéré comme un simple matériel périphérique.
Construire une défense proportionnée en partant des risques réels
La première étape consiste à établir une cartographie simple : quelles données sont critiques, quels services ne peuvent pas s’arrêter, qui y accède, où sont les sauvegardes et quels prestataires interviennent ? Un audit de cybersécurité permet ensuite de confronter cette vision aux vulnérabilités techniques et organisationnelles. Les tests de pénétration, ou pentests, simulent des chemins d’attaque pour vérifier si une faille est réellement exploitable.
Les protections de base qui produisent le plus d’effet
- Déployer l’authentification multifactorielle sur la messagerie, les accès distants et les comptes administrateurs.
- Appliquer rapidement les correctifs de sécurité aux postes, serveurs, logiciels et équipements réseau.
- Limiter les droits d’accès au strict nécessaire et supprimer rapidement les comptes inutilisés.
- Chiffrer les données sensibles et réaliser des sauvegardes régulières, séparées du réseau de production.
- Segmenter le réseau pour qu’un poste compromis ne donne pas accès à l’ensemble du système d’information.
À mesure que l’organisation grandit, un SIEM peut centraliser les journaux d’événements pour repérer des comportements anormaux. Les solutions IDS/IPS détectent ou bloquent certaines intrusions, tandis qu’un EDR surveille les postes de travail. Ces outils n’ont de valeur que si les alertes sont qualifiées et si une personne, en interne ou chez un prestataire, sait quelle décision prendre.
Penser la sécurité comme une échelle de propagation
Une compromission se propage rarement d’un seul saut. Elle peut partir du poste d’un salarié, puis atteindre ses identifiants, une boîte mail, un partage de fichiers ou un compte administrateur. Cartographier ces passages possibles apporte une lecture opérationnelle : où l’attaquant peut-il changer de niveau ? La segmentation, le cloisonnement des comptes d’administration et la double authentification réduisent les possibilités de progression.
Donner un cadre clair aux équipes et aux responsabilités
La gouvernance de la cybersécurité transforme les bonnes intentions en décisions suivies. La direction fixe l’appétence au risque, finance les priorités et arbitre en cas de crise. Le RSSI, lorsqu’il est présent, pilote la politique de sécurité, la gestion des risques, les contrôles et la coordination avec la DSI, les métiers, les ressources humaines et le DPO.
Une politique de sécurité utile doit préciser les règles d’accès, l’usage des équipements personnels, le télétravail, les mots de passe, les sauvegardes, le partage de données et le signalement d’incidents. Elle doit rester compréhensible. Une règle impossible à appliquer sera contournée au profit d’outils non validés, ce qui favorise le shadow IT.
ISO 27001, RGPD et exigences réglementaires
La norme ISO 27001 fournit un cadre de management de la sécurité de l’information et détaille 114 contrôles. Elle aide à organiser les responsabilités, les preuves et l’amélioration continue. Elle ne remplace pas le RGPD, qui encadre notamment le traitement des données personnelles. Une démarche ISO 27001 peut faciliter la conformité au RGPD en structurant la protection, les accès et la traçabilité des informations.
Les entreprises concernées doivent aussi examiner les obligations liées à la directive NIS2 et à leur secteur d’activité. Un accompagnement juridique ou spécialisé peut être pertinent lorsque l’organisation gère des données sensibles, des infrastructures critiques ou des services essentiels.
Préparer la réponse à incident plutôt que compter sur la chance
Un plan de reprise après sinistre, ou PRA, décrit comment restaurer les applications, les données et les moyens de communication après une attaque ou une panne majeure. Il doit définir les priorités de redémarrage, les responsables, les accès d’urgence, les contacts utiles et les procédures de restauration. Une sauvegarde non testée n’est pas une garantie : elle peut être incomplète, trop lente à restaurer ou elle-même chiffrée par un rançongiciel.
Il faut aussi prévoir un plan de réponse à incident : isoler les équipements concernés, conserver les éléments utiles à l’analyse, informer les interlocuteurs compétents et décider des communications internes et externes. Des exercices de crise révèlent les zones floues avant une situation réelle. Ils réduisent aussi le stress des équipes lorsqu’il faut agir rapidement.
Enfin, la formation doit être régulière et contextualisée. Des simulations de phishing, des rappels courts et un canal de signalement simple développent une culture de sécurité sans installer un climat de suspicion. Pour évaluer des solutions et des prestataires, il est possible de consulter les produits et services qualifiés par l’État sur cyber.gouv.fr. La cyber-résilience se construit dans la durée : mesurer, corriger, entraîner et améliorer.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Clé USB non reconnue, fichiers illisibles, formatage proposé : comment récupérer vos données sans aggraver la panne ?
 ChatGPT jailbreak 2025 : méthodes de contournement moins fiables, risques toujours élevés
 Pax Historia DeepSeek not working : modèle indisponible, rate limit ou fournisseur ?
 Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller