La sécurité des données protège les accès utiles sans multiplier les fuites
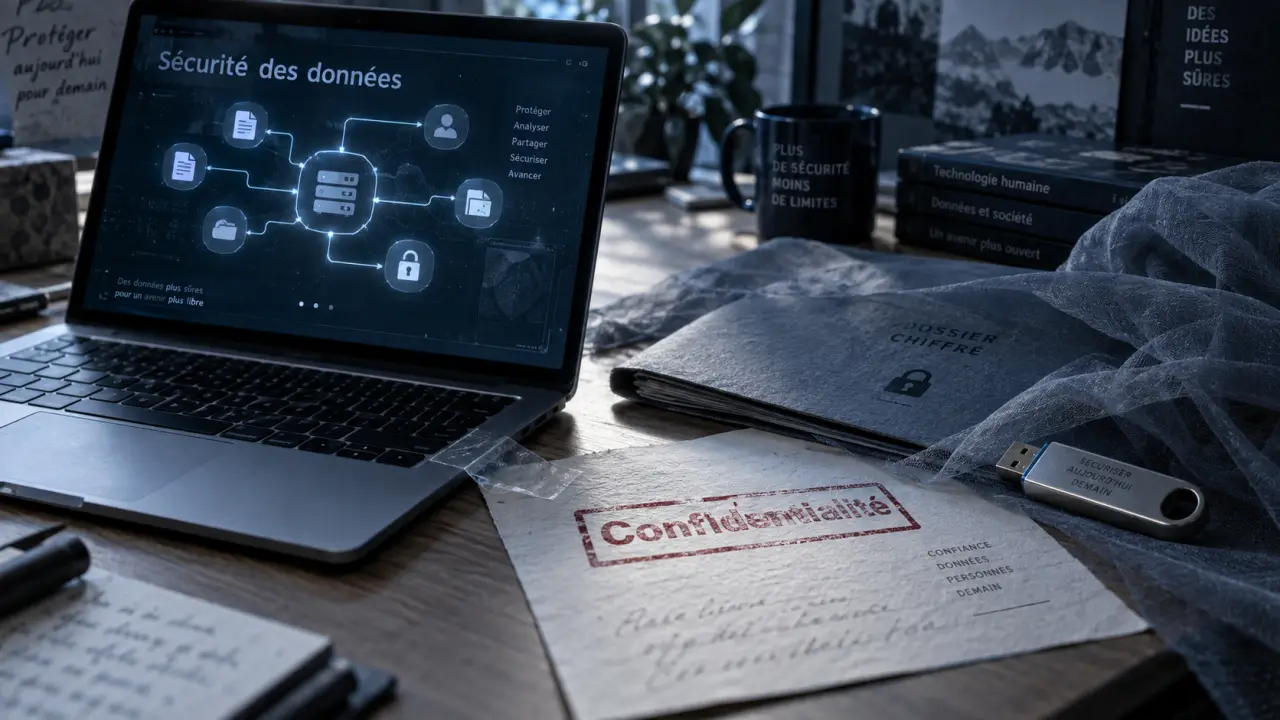
La sécurité des données consiste à empêcher qu’une information soit consultée, modifiée, détruite ou divulguée par une personne non autorisée. Elle concerne les données personnelles, les fichiers clients, les documents financiers, les identifiants, les données de santé et les informations stratégiques. Son objectif est de permettre les bons accès, au bon moment, avec un niveau de contrôle adapté, sans bloquer le travail quotidien.
Une protection qui suit les données partout où elles circulent
La sécurité des données ne se limite pas à un antivirus ou à un serveur verrouillé. Elle couvre tout le cycle de vie de l’information, depuis la collecte jusqu’à la suppression, en passant par le stockage, la consultation, le partage et l’archivage. Une donnée peut être exposée dans une application métier, une boîte mail, un espace cloud, une sauvegarde, un ordinateur portable ou chez un prestataire.
Quiz : Sécurité des données
Résultat final
Préserver confidentialité, intégrité et disponibilité
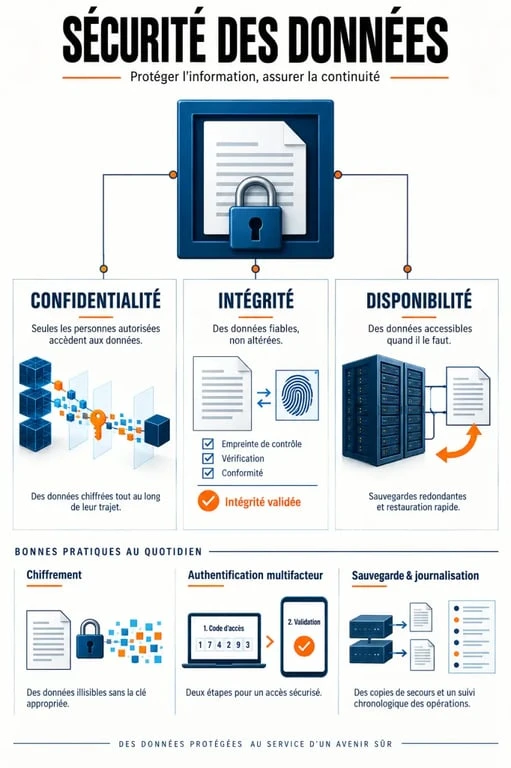
Une protection solide repose sur trois exigences complémentaires. La confidentialité évite les accès non autorisés. L’intégrité garantit qu’une donnée n’a pas été altérée, volontairement ou par erreur. La disponibilité permet aux équipes autorisées de retrouver l’information lorsqu’elles en ont besoin, y compris après une panne ou une cyberattaque. Négliger l’un de ces piliers fragilise les deux autres. Un fichier parfaitement secret, mais inaccessible, reste inutilisable.
Sécurité, confidentialité et protection des données : des notions liées, mais distinctes
| Notion | Question principale | Exemples de mesures |
|---|---|---|
| Sécurité des données | Comment empêcher le vol, la perte, l’altération ou l’accès illégitime ? | Chiffrement, sauvegardes, authentification, journalisation |
| Confidentialité | Qui peut voir une information et à quelles conditions ? | Droits d’accès, clauses de confidentialité, masquage |
| Protection des données personnelles | Les usages sont-ils légitimes et respectueux des droits des personnes ? | Minimisation, information, durée de conservation, gestion des droits |
La confidentialité est une finalité importante de la sécurité. La protection des données personnelles couvre aussi la gouvernance et la conformité. Une entreprise peut chiffrer un fichier sans que sa conservation indéfinie soit justifiée. La mesure technique protège alors l’accès, mais ne répond pas à elle seule à la question de la durée de conservation.
Les risques viennent autant des usages quotidiens que des cyberattaques
Les incidents ne résultent pas uniquement d’un piratage sophistiqué. Un compte partagé, une pièce jointe envoyée au mauvais destinataire, un droit d’accès jamais retiré ou une sauvegarde non testée peuvent suffire à créer une fuite ou une interruption d’activité. La prévention doit donc couvrir la technique, les processus et les comportements.
Attaques externes, erreurs internes et dépendances
- Hameçonnage et vol d’identifiants : un message trompeur peut conduire un collaborateur à céder son mot de passe ou à installer un logiciel malveillant.
- Rançongiciel : le chiffrement des systèmes par un attaquant peut rendre les données indisponibles et perturber durablement l’activité.
- Erreur humaine : une mauvaise configuration cloud, un destinataire erroné, un fichier laissé sur un appareil non protégé ou une suppression accidentelle peuvent provoquer un incident.
- Menace interne : un salarié, un ancien salarié ou un prestataire peut disposer de droits excessifs ou détourner des informations sensibles.
- Risque fournisseur : une application tierce, un hébergeur ou un outil de partage étend la surface d’exposition de l’organisation.
Le point commun de ces scénarios est souvent l’absence de visibilité. L’organisation ne sait pas précisément où se trouvent ses données, qui y accède ni quelles copies subsistent. Cartographier les flux et classer les informations selon leur sensibilité fournit une première base de travail concrète. Cette vue permet aussi de repérer les accès anciens, les partages trop larges et les emplacements qui ne sont plus nécessaires.
Construire des défenses proportionnées, sans compliquer le travail
Une sécurité efficace se construit par couches. Il ne s’agit pas de déployer tous les outils disponibles, mais de traiter en priorité les informations et les processus dont la compromission aurait le plus de conséquences. Les protections doivent rester compréhensibles pour les utilisateurs. Si elles ralentissent inutilement les tâches ou deviennent trop difficiles à appliquer, elles risquent d’être contournées.
Renforcez la sécurité de votre système d’information en 42 mesures · Ce guide officiel propose 42 bonnes pratiques concrètes pour mieux protéger votre système d’information.
Les mesures à mettre en place en priorité
- Réduire la collecte et supprimer l’inutile : moins une organisation conserve de données sensibles, moins elle a d’informations à protéger ou à exposer. La suppression doit suivre les règles de conservation applicables.
- Appliquer le moindre privilège : chaque personne reçoit uniquement les droits nécessaires à sa mission, pour une durée cohérente. Les départs et les changements de poste doivent déclencher une révision rapide des accès.
- Renforcer l’authentification : des mots de passe uniques et robustes, complétés par une authentification multifacteur, réduisent le risque lié au vol d’identifiants.
- Chiffrer les données : le chiffrement protège les fichiers et les échanges. Sans la clé appropriée, leur contenu ne peut pas être lu utilement.
- Sauvegarder et tester la restauration : une copie qui ne peut pas être restaurée ne constitue pas un plan de récupération fiable. Les tests vérifient les délais, les accès et l’intégrité des données récupérées.
- Surveiller et journaliser : les traces de connexion, de téléchargement et de modification aident à détecter une activité anormale et à enquêter après un incident.
Les droits d’accès doivent suivre l’utilité réelle des dossiers. Plus un espace est partagé entre des personnes et des outils, plus son périmètre doit être défini avec précision. Il est préférable de séparer les zones de travail, les archives et les données très sensibles plutôt que de créer un espace commun ouvert à tous. Cette segmentation des accès limite le déplacement d’un compte compromis et réduit le risque qu’une erreur locale devienne une fuite plus large.
Masquer plutôt que copier les informations sensibles
Le masquage des données est particulièrement utile dans les environnements de test, de formation ou de démonstration. Les équipes peuvent travailler sur des données réalistes sans manipuler les véritables identités, coordonnées ou numéros sensibles. La rédaction ciblée d’informations dans un document partagé répond au même besoin : conserver l’information utile tout en retirant ce qui ne doit pas circuler.
Cette approche doit être adaptée au contexte. Les éléments retirés ne doivent pas pouvoir être retrouvés facilement dans une copie, un historique ou un autre fichier partagé. Le masquage complète donc le contrôle des accès, mais ne le remplace pas.
Préparer la réponse à une fuite avant qu’elle ne survienne
La sécurité des données ne promet pas le risque zéro. Elle vise aussi à limiter les dégâts lorsqu’un incident se produit. Une réponse improvisée augmente le temps d’exposition, complique l’analyse et peut conduire à effacer des éléments utiles pour comprendre l’origine de l’incident. La préparation permet de gagner du temps au moment où chaque décision compte.
Les premiers gestes d’une gestion d’incident
Il faut d’abord contenir l’événement : isoler un poste ou un compte suspect, révoquer les accès compromis et interrompre un partage dangereux, sans détruire les preuves. Vient ensuite la qualification : quelles données sont concernées, depuis quand, qui peut y avoir accédé et quelles personnes risquent un préjudice ? Les journaux, les inventaires et les procédures préparés en amont rendent cette étape plus fiable.
Le plan doit aussi prévoir la restauration depuis des sauvegardes vérifiées, la communication interne, les contacts techniques et la décision d’informer les personnes ou les autorités concernées lorsque cela est requis. La formation des collaborateurs compte également. Savoir signaler rapidement un e-mail suspect ou une erreur de destinataire permet d’agir plus tôt et d’éviter qu’un incident ne reste caché.
Faire de la conformité un outil de gouvernance
Les obligations applicables dépendent du type de données, du secteur et des pays concernés. Pour les données personnelles, le RGPD impose notamment de mettre en œuvre des mesures techniques et organisationnelles appropriées au niveau de risque. La conformité ne se résume donc pas à signer des documents. Elle suppose de démontrer que les accès, les sous-traitants, les durées de conservation et la réaction aux incidents sont réellement maîtrisés.
Une démarche pragmatique commence par répartir les responsabilités entre la direction, les équipes IT, les métiers, les juristes, le DPO et les prestataires. Elle se poursuit par des revues régulières des accès, des audits de configuration, des tests de sauvegarde et une mise à jour des procédures après chaque changement d’outil ou d’organisation. La CNIL propose une méthode de sécurité des données organisée en 3 niveaux progressifs, utile pour structurer cette montée en maturité.
Le bon indicateur n’est pas le nombre de solutions achetées, mais la capacité à répondre clairement à quatre questions : quelles données détenons-nous, où sont-elles, qui y accède et comment les récupérons-nous ? Ces réponses doivent rester à jour lorsque les outils, les équipes ou les prestataires évoluent. La sécurité devient alors un facteur de confiance pour les clients, les partenaires et les équipes, tout en limitant les conséquences d’une erreur ou d’une attaque.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Clé USB non reconnue, fichiers illisibles, formatage proposé : comment récupérer vos données sans aggraver la panne ?
 Cloud Computing : transformer votre infrastructure IT en moteur de croissance stratégique
 Checklist de sécurité des données : 5 piliers pour verrouiller votre infrastructure
 Gouvernance des données vs sécurité des données : le cadre qui décide, les contrôles qui protègent