Gouvernance des données vs sécurité des données : le cadre qui décide, les contrôles qui protègent
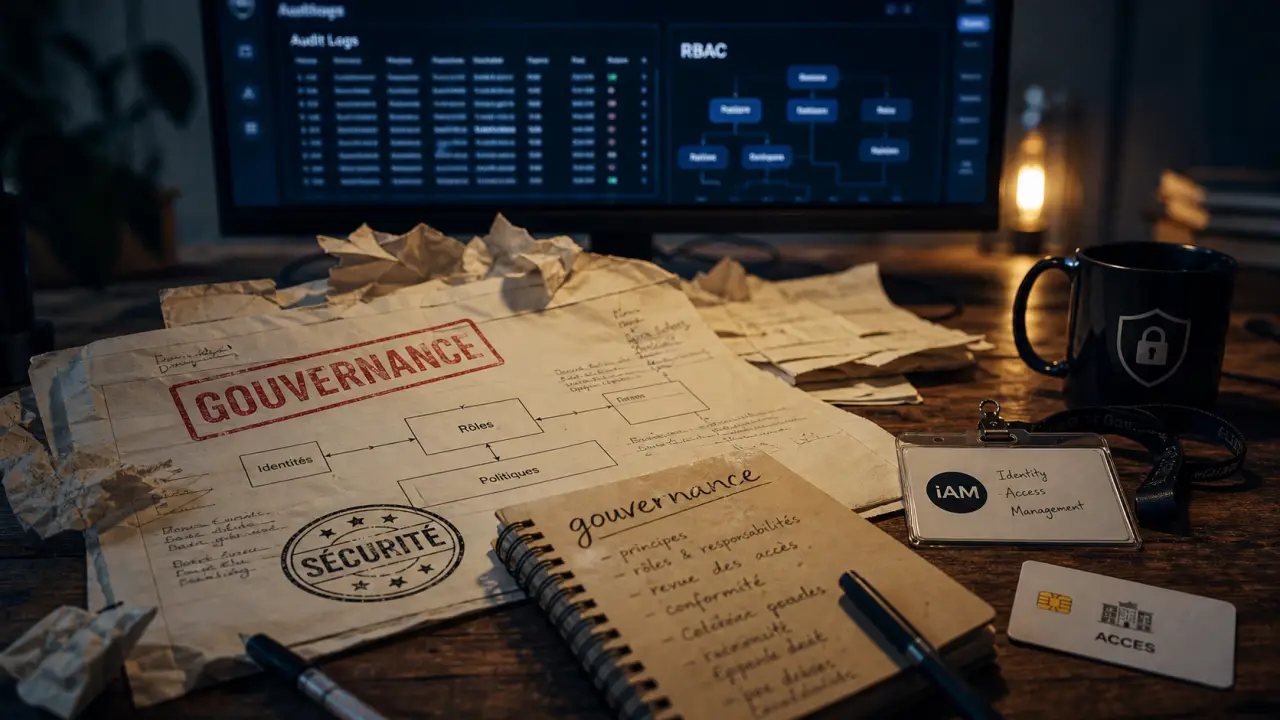
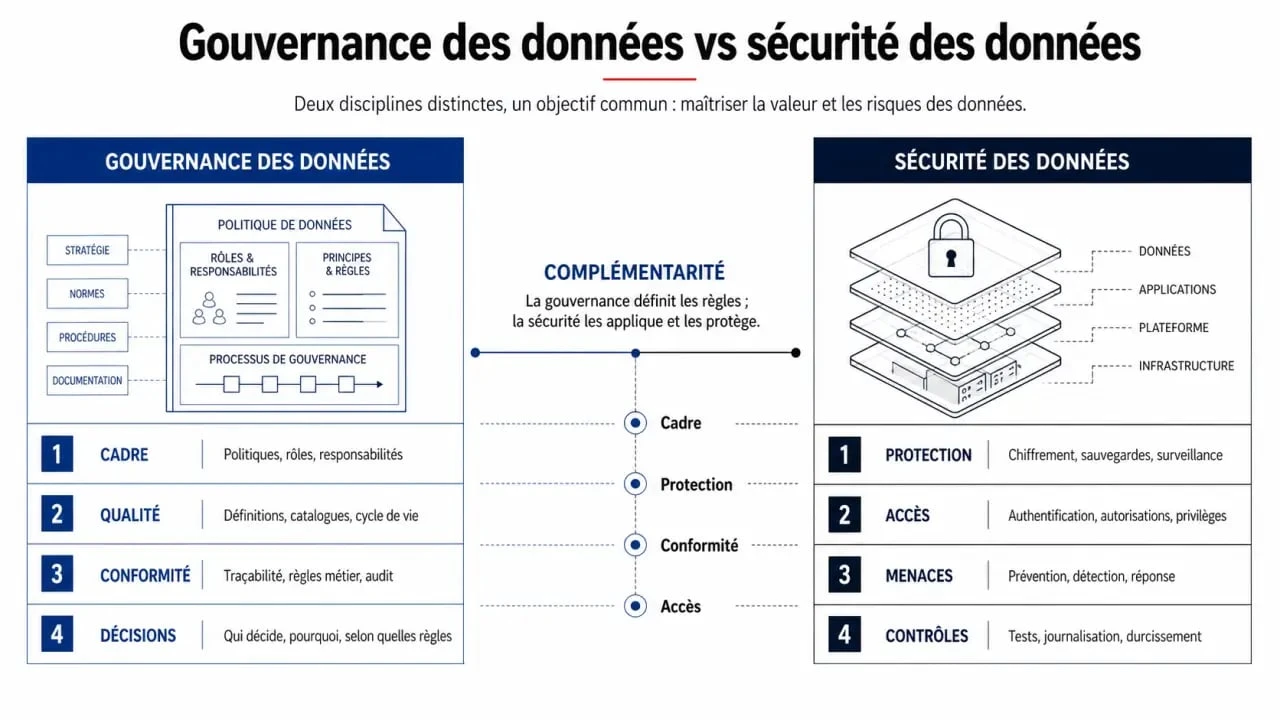
La confusion entre gouvernance des données et sécurité des données est fréquente, car les deux sujets parlent d’accès, de risques, de conformité et de protection. Pourtant, ils ne répondent pas à la même question. La gouvernance définit qui peut faire quoi avec quelles données, dans quel but et selon quelles règles. La sécurité applique les protections techniques et opérationnelles pour empêcher les accès, usages ou fuites non autorisés.
En entreprise, les deux disciplines avancent ensemble. Une donnée peut être chiffrée mais mal nommée, dupliquée, obsolète ou utilisée sans finalité claire. À l’inverse, une politique de gouvernance très bien écrite ne protège rien si les droits d’accès, les journaux d’audit et les contrôles ne suivent pas.
La différence en une phrase : la gouvernance cadre, la sécurité protège
La gouvernance des données est l’ensemble des politiques, normes, rôles, processus et responsabilités qui organisent la collecte, la possession, le stockage, le traitement, le partage et l’utilisation des données. Elle vise à rendre les données fiables, compréhensibles, conformes, disponibles et exploitables par les métiers, la BI, les projets cloud ou l’IA.
Quiz : Gouvernance et Sécurité des données
La sécurité des données, elle, se concentre sur la protection contre les accès non autorisés, les altérations, les pertes, les fuites et les usages abusifs. Elle inclut notamment les contrôles d’accès, le chiffrement, la surveillance, la gestion des identités, la prévention des incidents et la confidentialité des données sensibles.
| Critère | Gouvernance des données | Sécurité des données |
|---|---|---|
| Question principale | Quelles règles encadrent la donnée ? | Comment protéger la donnée ? |
| Objectif | Qualité, conformité, traçabilité, responsabilité, valeur métier | Confidentialité, intégrité, disponibilité, limitation des risques |
| Acteurs clés | CDO, métiers, propriétaires de données, intendants, conformité | RSSI, équipes sécurité, IT, IAM, administrateurs, SOC |
| Livrables | Politiques de données, glossaire métier, catalogue, cartographie, règles de qualité | RBAC, chiffrement, supervision, journalisation, plans de réponse aux incidents |
| Preuve attendue | Données maîtrisées, auditables et conformes | Accès contrôlés, incidents détectés, données protégées |
La gouvernance pose donc le cadre. La sécurité en est un pilier essentiel, mais pas le cadre complet.
Ce que couvre vraiment la gouvernance des données
Des règles pour donner du sens aux données
La gouvernance commence par une clarification simple : quelles données possède l’entreprise, où sont-elles, qui en est responsable et à quoi servent-elles ? Sans cette base, les équipes travaillent souvent avec des définitions contradictoires. Un “client actif”, un “revenu net” ou une “donnée sensible” peuvent varier selon les services, ce qui crée des erreurs dans les reportings, les décisions et les automatisations.
Les dispositifs de gouvernance structurent donc un glossaire métier, des modèles de données, des règles de nommage, des politiques de rétention, une gestion des métadonnées et parfois du MDM, ou master data management, pour fiabiliser les données de référence. L’objectif est concret : permettre aux collaborateurs de trouver, comprendre et utiliser la bonne donnée au bon moment.
Qualité, traçabilité et conformité
Une gouvernance solide définit aussi les règles de qualité : complétude, exactitude, fraîcheur, cohérence, unicité. Elle prévoit des contrôles sur les pipelines de données, des procédures d’audit et une tenue de registres capable de prouver que les politiques sont appliquées. C’est indispensable pour la conformité réglementaire, notamment lorsque l’entreprise traite des données personnelles ou sensibles soumises au RGPD.
Dans une base clients, une colonne “consentement” n’a de sens que si l’on sait quand il a été donné, pour quel canal, par quelle personne et selon quelle finalité. La gouvernance impose cette lecture d’ensemble : elle relie le champ, la lignée, le contexte et l’usage. Le risque apparaît souvent à cet endroit, dans l’assemblage des informations plus que dans une donnée prise seule.
Ce que la sécurité des données apporte au cadre
Contrôler les accès sans bloquer les métiers
La sécurité traduit une partie des règles de gouvernance en mécanismes concrets. Si une politique stipule que seules les équipes finance peuvent consulter certaines données de paie, la sécurité doit le rendre effectif par des droits, des groupes, des authentifications et des contrôles. Le contrôle d’accès basé sur les rôles, ou RBAC, est l’un des mécanismes classiques : l’accès dépend du rôle de l’utilisateur, de son périmètre et parfois du contexte.
Le défi consiste à éviter deux excès. Trop d’ouverture expose l’entreprise aux fuites, aux usages abusifs et aux erreurs. Trop de restriction ralentit les équipes, encourage les exports sauvages et recrée des silos. Une bonne sécurité des données protège sans casser la productivité, en appliquant le principe du moindre privilège et en révisant régulièrement les droits accordés.
Protéger les données sensibles tout au long de leur cycle de vie
La sécurité intervient à chaque étape : collecte, stockage, transfert, transformation, consultation, archivage et suppression. Elle mobilise le chiffrement, la pseudonymisation, la segmentation réseau, la gestion des secrets, la surveillance des comportements anormaux, les sauvegardes et les plans de réponse aux incidents.
Elle ne se limite pas aux bases de données. Les fichiers partagés, les exports Excel, les outils SaaS, les environnements de test, les logs applicatifs et les jeux de données utilisés pour l’IA peuvent contenir des informations sensibles. C’est pourquoi la découverte et la classification automatiques des données deviennent utiles : elles permettent d’identifier ce qui doit être protégé avant même de définir le bon niveau de contrôle.
Rôles et responsabilités : éviter le flou organisationnel
La gouvernance des données échoue rarement par manque d’outils. Elle échoue surtout parce que personne ne sait clairement qui décide, qui applique, qui contrôle et qui arbitre. Le sujet est transversal : il touche les métiers, l’IT, la sécurité, le juridique, la conformité, la data platform, les équipes produit et parfois les partenaires externes.
- Le comité de gouvernance fixe les priorités, tranche les arbitrages et aligne les règles avec les objectifs business et réglementaires.
- Le propriétaire de données est responsable d’un domaine de données : clients, fournisseurs, produits, finance, RH.
- L’intendant des données, ou data steward, veille à la qualité, aux définitions, aux usages et à la documentation au quotidien.
- Les équipes sécurité conçoivent et opèrent les contrôles d’accès, la surveillance, la protection et la réponse aux incidents.
- Les équipes conformité et juridique s’assurent que les traitements respectent les obligations applicables, dont le RGPD.
- Les utilisateurs métiers appliquent les règles, signalent les anomalies et participent à la littératie des données.
La séparation des responsabilités reste essentielle. Les métiers doivent définir la sensibilité et la finalité d’une donnée, car ils en comprennent le sens. La sécurité doit dire comment la protéger. La conformité doit vérifier que le traitement est légitime et documenté. L’IT et la data platform doivent rendre ces règles opérables dans les systèmes.
Cloud, IA et conformité : là où gouvernance et sécurité deviennent indissociables
Le cloud multiplie les lieux, les droits et les flux
Dans un environnement cloud ou multicloud, les données circulent entre entrepôts analytiques, applications SaaS, datalakes, outils de visualisation, API et environnements de développement. Cette dispersion augmente les besoins de cartographie des flux, de gestion des identités, de souveraineté des données et de visibilité sur les actifs.
La gouvernance doit répondre à des questions de périmètre : quelles données peuvent sortir d’un pays, d’un environnement ou d’un domaine métier ? Combien de temps les conserver ? Qui valide un nouveau partage ? La sécurité, elle, applique les garde-fous : chiffrement, clés, accès conditionnels, segmentation, journalisation et alertes.
L’IA exige des données prêtes, traçables et protégées
Les projets d’IA rendent la distinction encore plus importante. Pour entraîner un modèle, alimenter un moteur de recommandation, construire un assistant interne ou mettre en place du RAG avec des bases vectorielles, il ne suffit pas d’avoir beaucoup de données. Il faut savoir d’où elles viennent, si elles sont autorisées, à jour, pertinentes, non redondantes, correctement classées et protégées contre les usages inappropriés.
Des données mal gouvernées peuvent produire des résultats incohérents, exposer des informations confidentielles ou compliquer l’audit. Des données bien sécurisées mais non documentées restent difficiles à exploiter. Pour créer des données réellement prêtes pour l’IA, l’entreprise doit combiner classification, traçabilité, qualité, contrôle d’accès, politiques d’usage et supervision continue.
Par où commencer sans lancer un chantier ingérable
Le bon point de départ n’est pas de tout gouverner d’un coup. Il vaut mieux choisir un domaine prioritaire : données clients, données RH, données financières, données produits ou données utilisées dans un projet IA. L’entreprise peut ensuite appliquer une démarche progressive, suffisamment concrète pour produire des résultats visibles.
- Cartographier les données critiques : où elles sont stockées, qui les utilise, par quels flux elles circulent.
- Classer les données : publiques, internes, confidentielles, sensibles, réglementées.
- Nommer les responsables : propriétaires, intendants, valideurs, équipes sécurité et conformité.
- Définir les politiques : collecte, conservation, partage, qualité, accès, suppression, audit.
- Mettre en place les contrôles : RBAC, revues d’accès, chiffrement, journalisation, alertes.
- Auditer régulièrement : vérifier les écarts entre les règles écrites et les pratiques réelles.
Le meilleur indicateur de maturité est simple : une personne autorisée doit pouvoir trouver une donnée fiable rapidement, comprendre sa définition, connaître ses limites d’usage et l’exploiter sans contourner les règles de sécurité. Quand cet équilibre est atteint, la gouvernance des données et la sécurité des données ne s’opposent plus. Elles deviennent deux leviers d’un même objectif : transformer la donnée en actif fiable, conforme et protégé.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 3 copies, cloud et disque externe : la méthode simple pour faire une sauvegarde de son PC
 Cloud Computing : transformer votre infrastructure IT en moteur de croissance stratégique
 11,7 millions de comptes ANTS concernés, biométrie et pièces jointes hors de l’incident
 Checklist de sécurité des données : 5 piliers pour verrouiller votre infrastructure