Checklist de sécurité des données : 5 piliers pour verrouiller votre infrastructure
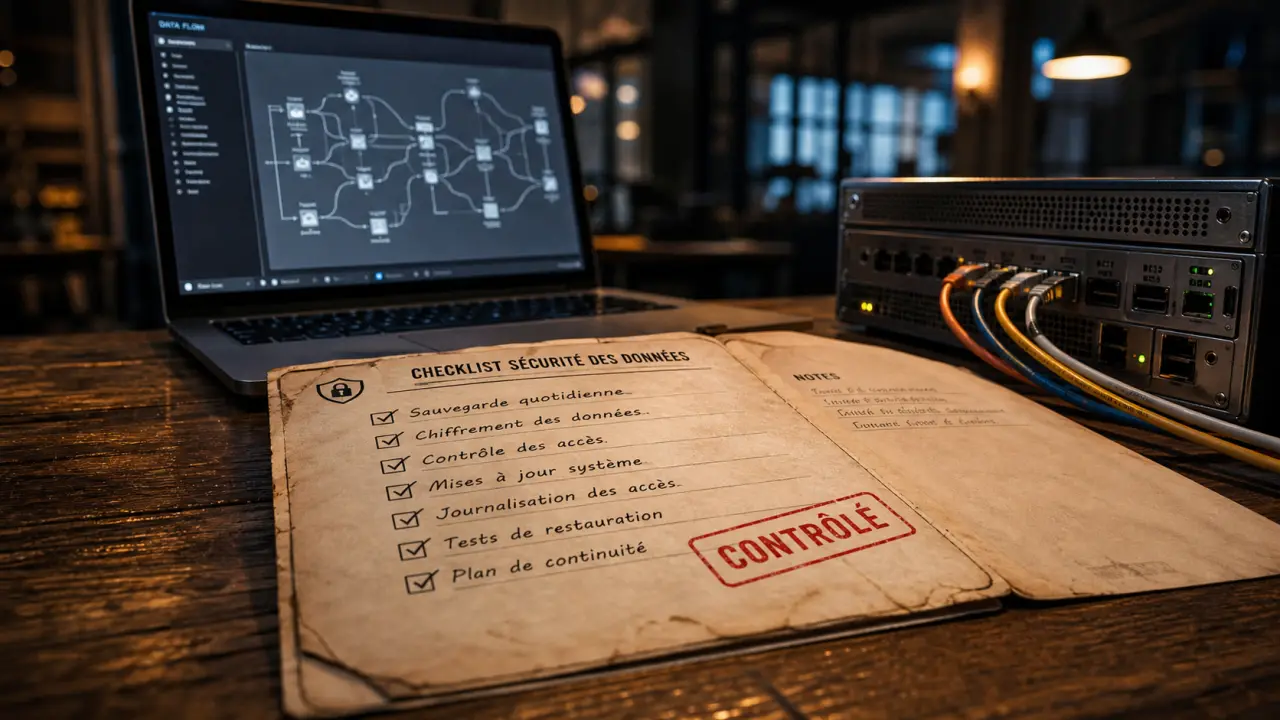
La protection des actifs informationnels est une exigence opérationnelle pour toute organisation. Face à la multiplication des cybermenaces, la mise en place d’une checklist de sécurité des données rigoureuse sert de rempart contre l’exfiltration, la corruption ou la perte d’informations critiques. L’enjeu dépasse la simple conformité réglementaire : il s’agit de garantir la continuité de vos activités et de préserver la confiance de vos partenaires.
Auditer son infrastructure : le premier pas vers une défense solide
Avant de déployer des solutions logicielles, vous devez obtenir une visibilité totale sur votre patrimoine numérique. Une stratégie efficace commence par une cartographie précise de vos actifs.
Évaluation des connaissances en cybersécurité
Identifier les données critiques
Toutes les données ne possèdent pas le même niveau de risque. Une classification méthodique permet de concentrer vos ressources sur les éléments sensibles, comme les données bancaires, les informations personnelles des clients ou votre propriété intellectuelle. Sans cette hiérarchisation, vos efforts de sécurisation sont dilués, laissant des angles morts exploitables par des attaquants qui ciblent les points les plus vulnérables.
Cartographier les flux d'informations
La sécurité dépend de la maîtrise des flux. Documentez précisément comment les informations entrent dans votre système, où elles sont stockées et qui y accède. Cette cartographie doit inclure les flux internes vers vos serveurs, mais surtout les connexions externes vers les services cloud et les applications tierces, souvent négligées lors des audits de sécurité.
La gestion des accès : le principe du moindre privilège
L'erreur humaine reste le vecteur d'intrusion principal. Limiter drastiquement les droits d'accès réduit mécaniquement votre surface d'attaque.
Authentification multifacteur (MFA)
Les mots de passe, même complexes, ne suffisent plus. L'activation systématique de l'authentification multifacteur sur l'ensemble de vos comptes, qu'il s'agisse de messageries, d'outils de gestion ou d'accès aux serveurs, bloque la majorité des tentatives d'usurpation d'identité. Cette barrière simple à mettre en œuvre stoppe net un intrus disposant d'identifiants volés.
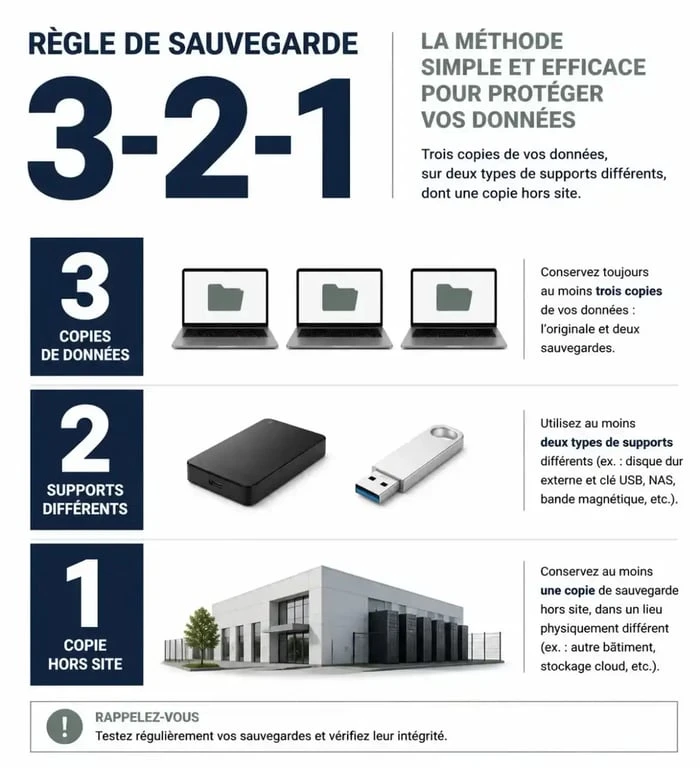
La segmentation des réseaux
Compartimentez votre infrastructure réseau pour éviter qu'une compromission sur un poste de travail ne se propage à l'ensemble du système. En isolant les serveurs de données sensibles des réseaux publics ou des accès invités, vous créez des zones de sécurité étanches. Cette architecture contient une intrusion et facilite l'intervention de vos équipes techniques avant que les dégâts ne deviennent systémiques.
Sauvegardes et résilience : anticiper l'irréparable
En cas de ransomware ou de défaillance matérielle, la sauvegarde est votre dernier filet de sécurité. Une stratégie de sauvegarde non testée est une stratégie inexistante.
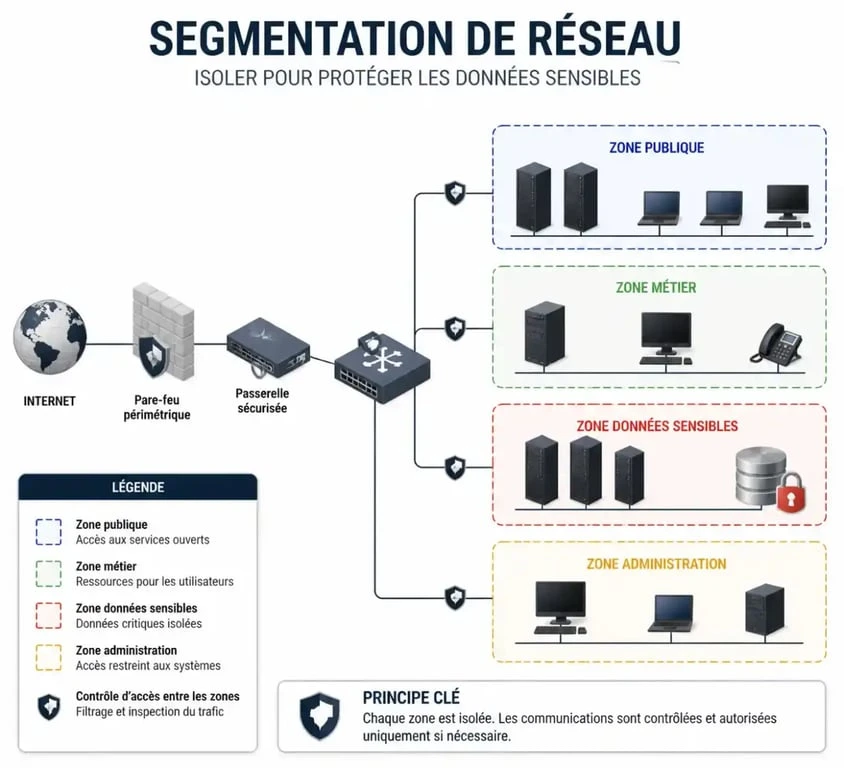
La règle du 3-2-1
Pour une protection maximale, appliquez la règle du 3-2-1 : possédez au moins 3 copies de vos données, sur 2 supports différents, dont 1 copie conservée hors site et déconnectée du réseau principal. Cette approche garantit qu'une attaque visant votre réseau local ne pourra pas chiffrer simultanément vos sauvegardes hors ligne.
Tester la restauration pour garantir la continuité
Une sauvegarde n'est utile que si elle permet une restauration rapide. Planifiez des exercices de restauration complets au moins deux fois par an. Ces tests vérifient l'intégrité de vos données et mesurent le temps nécessaire pour remettre les services en ligne, un indicateur technique indispensable pour votre gestion de crise.
Chiffrement et protection active : verrouiller les actifs numériques
Le chiffrement transforme une fuite de données en une perte de fichiers illisibles. C'est la couche de protection ultime pour les données au repos et en transit.
Référentiel Général de Sécurité (RGS) v2.0 : les documents officiels · Accédez aux documents de référence du RGS v2.0 pour sécuriser vos échanges électroniques et vos services de confiance.
Le chiffrement au repos et en transit
Toutes les données stockées sur des serveurs, disques durs externes ou appareils mobiles doivent être chiffrées avec des standards robustes. Chaque échange d'informations entre collaborateurs ou avec des serveurs distants doit transiter par des protocoles sécurisés. Utilisez une représentation virtuelle de votre architecture réseau pour simuler et tester la robustesse des flux de données sans impacter la production. En manipulant cette réplique, vous identifiez les vulnérabilités de chiffrement dans des environnements isolés, offrant une vision proactive sur les points de rupture potentiels.
La surveillance en temps réel
La sécurité ne peut être statique. L'installation d'outils de détection et de réponse (EDR/XDR) permet de surveiller en permanence les comportements suspects sur vos terminaux et votre réseau. Ces outils utilisent des algorithmes pour repérer des anomalies de connexion ou des volumes de transfert inhabituels, alertant instantanément vos administrateurs pour une neutralisation rapide de la menace.
La culture de sécurité : l'humain comme dernier rempart
La technologie la plus avancée reste vulnérable si l'utilisateur final n'est pas sensibilisé. La sécurité est un processus continu qui repose sur la vigilance de chaque collaborateur.
Pour renforcer cette culture, organisez des sessions de formation régulières sur les techniques de phishing. Appliquez des politiques de mots de passe strictes via des outils de gestion centralisés. Encouragez une culture de signalement où chaque collaborateur peut rapporter une anomalie sans crainte de sanction.
Une checklist de sécurité, pour être efficace, doit être révisée trimestriellement. Les menaces évoluent, et votre infrastructure doit s'adapter en permanence pour maintenir un niveau de protection cohérent avec les enjeux de votre activité.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 3 copies, cloud et disque externe : la méthode simple pour faire une sauvegarde de son PC
 ChatGPT jailbreak 2025 : méthodes de contournement moins fiables, risques toujours élevés
 11,7 millions de comptes ANTS concernés, biométrie et pièces jointes hors de l’incident
 Sécurité du cloud : responsabilité partagée, IAM et erreurs de configuration à éviter