Sécurité du cloud : responsabilité partagée, IAM et erreurs de configuration à éviter
La sécurité du cloud ne se limite pas au choix d’un fournisseur reconnu. Elle vise à protéger les données, les applications, les identités et les configurations dans un environnement très dynamique. Avant une migration, un audit ou le déploiement d’un service SaaS, IaaS ou PaaS, il faut comprendre le modèle, les risques et les responsabilités.
Ce que recouvre vraiment la sécurité dans le cloud
La sécurité cloud regroupe les politiques, les technologies et les contrôles qui protègent les ressources hébergées dans des environnements cloud. Elle couvre le chiffrement des données, l’authentification, la surveillance continue, la prévention des pertes de données, la réponse aux incidents et la reprise après sinistre.
Quiz : Sécurité Cloud
Le cloud change le périmètre de défense. Les applications ne sont plus seulement derrière un pare-feu d’entreprise. Elles peuvent être accessibles à distance par des collaborateurs en télétravail, des prestataires, des API, des appareils personnels ou des services tiers. La sécurité doit donc suivre l’identité, la donnée et la charge de travail, pas seulement le réseau.
Cloud public, privé ou hybride : des enjeux différents
Dans un cloud public, les ressources physiques sont mutualisées entre plusieurs clients, avec une isolation logique assurée par le fournisseur. Ce modèle offre une forte élasticité, mais impose une grande rigueur sur les accès, les configurations et la segmentation.
Le cloud privé donne davantage de contrôle à l’organisation, mais demande souvent plus d’efforts internes pour maintenir les correctifs, les politiques de sécurité et la supervision. Le cloud hybride combine les deux approches. Il permet de garder certaines données sensibles dans un environnement maîtrisé, mais il complique la gouvernance, les flux et la visibilité.
La responsabilité partagée : le point que beaucoup sous-estiment
Le cloud ne supprime pas les responsabilités de l’entreprise. Il les répartit. Le fournisseur cloud protège généralement l’infrastructure principale, les centres de données, le matériel, la couche physique et la disponibilité des services de base. Le client reste responsable de ce qu’il configure, déploie, stocke et autorise dans le cloud.
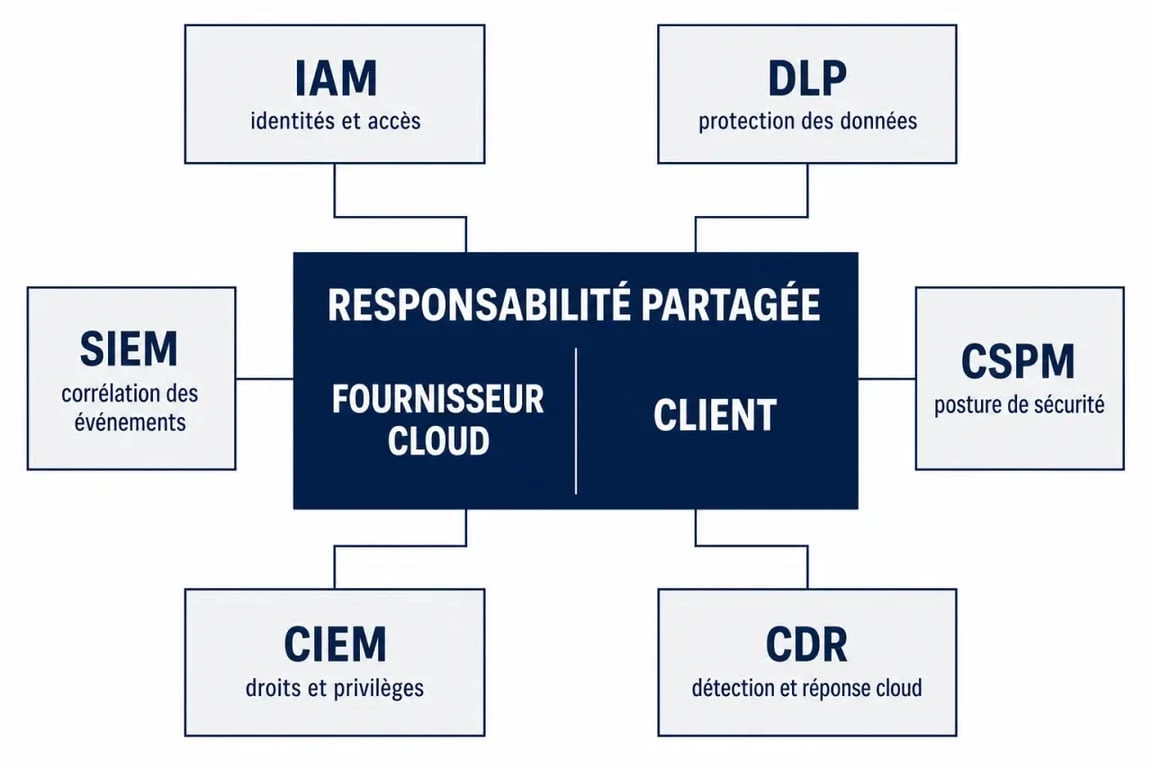
C’est pour cette raison que les violations proviennent souvent de mauvaises configurations ou d’identifiants volés. Un stockage exposé publiquement, un compte administrateur sans authentification forte ou des droits trop larges peuvent créer une faille, même si l’infrastructure du fournisseur est robuste.
| Modèle cloud | Responsabilité principale du fournisseur | Responsabilité principale du client |
|---|---|---|
| IaaS | Infrastructure physique, virtualisation, disponibilité des ressources | Systèmes, applications, données, réseau virtuel, identités, correctifs |
| PaaS | Infrastructure, plateforme, runtime et services managés | Code applicatif, données, accès, paramètres de sécurité, conformité |
| SaaS | Application, infrastructure, maintenance et disponibilité du service | Utilisateurs, droits, données importées, paramètres, usages et gouvernance |
IaaS, PaaS, SaaS : plus le service est managé, moins tout est transféré
En IaaS, l’entreprise garde une forte latitude technique, donc une responsabilité élevée. Elle doit sécuriser ses machines virtuelles, ses ports réseau, ses images, ses clés et ses sauvegardes. En PaaS, une partie de la plateforme est gérée, mais la sécurité du code, des secrets, des API et des données reste critique.
En SaaS, le fournisseur prend en charge l’essentiel de l’application, mais le client doit encore gérer les comptes, les rôles, les partages, les exports et les intégrations. Un outil collaboratif SaaS mal paramétré peut provoquer une fuite de documents sans qu’aucun serveur ne soit compromis.
Les risques cloud les plus fréquents à traiter en priorité
Le cloud apporte de la flexibilité, mais cette flexibilité augmente la complexité de sécurité. Des ressources peuvent être créées en quelques minutes, connectées à plusieurs services, puis oubliées. Sans gouvernance claire, l’environnement devient difficile à lire et donc difficile à défendre.
Guide NIST sur la sécurité et la confidentialité du cloud public · Cette publication présente les enjeux de sécurité et de confidentialité liés au cloud public et les points de vigilance à considérer pour les organisations.
Visibilité, shadow IT et configurations fragiles
Le manque de visibilité est l’un des premiers défis. Les équipes sécurité doivent savoir quelles ressources existent, qui y accède, quelles données y circulent et quels services sont exposés à Internet. Le shadow IT, c’est-à-dire l’usage de services cloud non validés par l’IT, complique encore cette cartographie.
Les erreurs de configuration sont particulièrement sensibles : bases de données accessibles trop largement, clés d’accès stockées dans du code, règles réseau permissives, journaux non activés, sauvegardes non testées. Dans le cloud, une petite option mal comprise peut ouvrir une surface d’attaque importante.
Une séquence d’incident commence souvent par un élément simple : un lien partagé trop largement, un jeton oublié, une règle temporaire jamais supprimée, puis un accès élargi, un déplacement latéral et enfin une exfiltration. Raisonner à partir de cette chaîne aide à repérer ce qui doit être corrigé en premier : identité, privilège, exposition et journalisation.
Identités, sur-autorisation et accès non autorisés
La gestion des identités et des accès est centrale. Dans un environnement cloud, l’identité devient souvent le nouveau périmètre de sécurité. Un compte compromis peut permettre de lire des données, déployer des ressources, modifier des configurations ou désactiver des contrôles.
Le principe du moindre privilège doit être appliqué strictement. Chaque utilisateur, application ou service ne reçoit que les droits nécessaires à sa mission. Les permissions permanentes et très larges sont à éviter. Les organisations doivent aussi surveiller les comptes inactifs, les accès administrateurs, les clés API anciennes et les intégrations tierces.
Conformité et continuité d’activité
La conformité n’est pas un document figé, mais un processus continu. RGPD, exigences sectorielles, politiques internes, conservation des journaux, traçabilité des accès et localisation des données doivent être suivis dans le temps. Un déploiement conforme au départ peut devenir non conforme si les configurations changent sans contrôle.
La continuité d’activité compte autant que la prévention. Sauvegardes, plans de reprise après sinistre, tests de restauration et scénarios d’incident doivent être définis avant la crise. La disponibilité d’un service cloud ne garantit pas automatiquement la récupération rapide d’une donnée supprimée ou chiffrée par erreur.
Les contrôles et outils qui renforcent la sécurité cloud
Une sécurité cloud solide combine plusieurs couches. Aucun outil ne suffit seul. Il faut articuler prévention, détection, réponse et gouvernance. L’objectif est de réduire les erreurs humaines, limiter les privilèges, détecter les comportements anormaux et documenter les preuves de conformité.
- IAM : gestion des identités et des accès, authentification forte, rôles, politiques de droits et moindre privilège.
- DLP : prévention des pertes de données, détection des partages sensibles, contrôle des exports et classification.
- SIEM : collecte et corrélation des événements de sécurité pour améliorer la détection et la réponse.
- CSPM : gestion de la posture de sécurité cloud, identification des mauvaises configurations et écarts de conformité.
- CIEM : analyse des droits effectifs, des entitlements et des permissions excessives.
- CDR : détection et réponse adaptées aux menaces propres aux environnements cloud.
- CWPP : protection des charges de travail, conteneurs, machines virtuelles et workloads dynamiques.
- KSPM : supervision de la posture de sécurité Kubernetes.
- SAST et DAST : tests de sécurité du code et des applications avant et pendant l’exécution.
- SOAR : orchestration, automatisation et réponse pour accélérer le traitement des alertes.
Les bonnes pratiques à mettre en place dès le départ
Avant même d’ajouter des outils avancés, certaines pratiques créent une base saine : activer l’authentification multifacteur, chiffrer les données sensibles, journaliser les accès, séparer les environnements, restreindre les ports exposés, automatiser les contrôles de configuration et tester les sauvegardes.
La sécurité IaC, ou sécurité de l’infrastructure as code, devient aussi essentielle. Elle permet de vérifier les modèles de déploiement avant leur mise en production. Au lieu de corriger manuellement une erreur répétée, l’équipe corrige le modèle qui la génère. Cette approche réduit les écarts entre les environnements et limite les oublis.
Pourquoi investir dans la sécurité cloud devient un choix métier
La sécurité cloud n’est pas seulement un sujet technique. Elle conditionne la confiance client, la capacité à migrer rapidement, l’adoption du télétravail, la maîtrise des coûts d’incident et la conformité. Elle soutient aussi la transformation numérique. Une entreprise hésitera à moderniser ses applications si elle ne sait pas protéger ses données et ses accès.
Les attentes progressent rapidement. Fortune Business Insights estime que le marché mondial de la sécurité cloud passerait de 43.74B$ en 2024 à 156.25B$ en 2032. Cette dynamique reflète une réalité simple : plus les usages cloud se généralisent, plus les entreprises ont besoin de contrôles spécialisés, centralisés et automatisables.
Le niveau de préparation reste pourtant un sujet d’inquiétude. 77 % des répondants déclarent se sentir insuffisamment préparés face aux menaces de sécurité. Pour réduire cet écart, il faut clarifier les responsabilités, prioriser les identités et les configurations, puis construire une surveillance continue plutôt qu’une sécurité ponctuelle.
Une organisation mature ne cherche pas à faire confiance au cloud de manière abstraite. Elle choisit un fournisseur solide, vérifie ses garanties, documente ses propres responsabilités et mesure régulièrement sa posture de sécurité. C’est cette combinaison entre fournisseur, gouvernance interne et outils adaptés qui rend le cloud réellement maîtrisable.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Clé USB non reconnue, fichiers illisibles, formatage proposé : comment récupérer vos données sans aggraver la panne ?
 ChatGPT jailbreak 2025 : méthodes de contournement moins fiables, risques toujours élevés
 Cloud Computing : transformer votre infrastructure IT en moteur de croissance stratégique
 11,7 millions de comptes ANTS concernés, biométrie et pièces jointes hors de l’incident