Cloud public, privé, hybride ou multicloud : choisir sans perdre la maîtrise de son infrastructure cloud
L’infrastructure cloud désigne l’ensemble des ressources techniques qui rendent possible le cloud computing : puissance de calcul, stockage, réseau, virtualisation, outils d’orchestration et couches logicielles. Pour une entreprise, l’enjeu n’est pas seulement de déplacer des serveurs, mais de comprendre quelles briques sont mutualisées, automatisées et facturées à l’usage.
Cette lecture évite deux erreurs fréquentes : choisir un modèle trop limité pour les besoins futurs, ou migrer trop vite sans anticiper la sécurité, la latence et les coûts récurrents. Une bonne infrastructure cloud se pense comme un socle évolutif, pas comme une simple extension du datacenter existant.
Ce que recouvre vraiment une infrastructure cloud
Une infrastructure de cloud computing regroupe les ressources physiques et virtuelles utilisées pour exécuter des applications, héberger des données et fournir des services informatiques à distance. Elle repose sur des centres de données exploités par un fournisseur, ou parfois par l’entreprise elle-même dans le cas d’un cloud privé. Dans les deux cas, l’objectif reste le même : offrir des ressources disponibles rapidement, sans immobiliser le matériel sur site.
Quiz : Infrastructure Cloud
La différence avec une infrastructure sur site tient surtout au mode d’accès et de gestion. Dans un environnement traditionnel, l’entreprise achète, installe, maintient et renouvelle ses serveurs. Dans le cloud, elle consomme des ressources via des interfaces, des API ou des consoles d’administration, avec un provisionnement beaucoup plus rapide et une capacité d’ajustement plus fine.
Infrastructure cloud et architecture cloud : deux notions proches, mais distinctes
L’infrastructure correspond aux briques disponibles : serveurs, stockage, réseau, hyperviseurs, conteneurs, sécurité, supervision. L’architecture cloud décrit la manière dont ces briques sont assemblées pour répondre à un besoin précis : haute disponibilité, reprise après incident, application microservices, data lake, environnement DevOps ou plateforme e-commerce.
Autrement dit, l’infrastructure fournit le matériel et les services de base, tandis que l’architecture définit le plan de circulation, les dépendances, les règles de sécurité et les choix de résilience. Une infrastructure puissante peut donc être mal exploitée si l’architecture n’est pas adaptée aux usages métiers, aux volumes de données ou aux contraintes de performance.
Les briques techniques qui font fonctionner le cloud
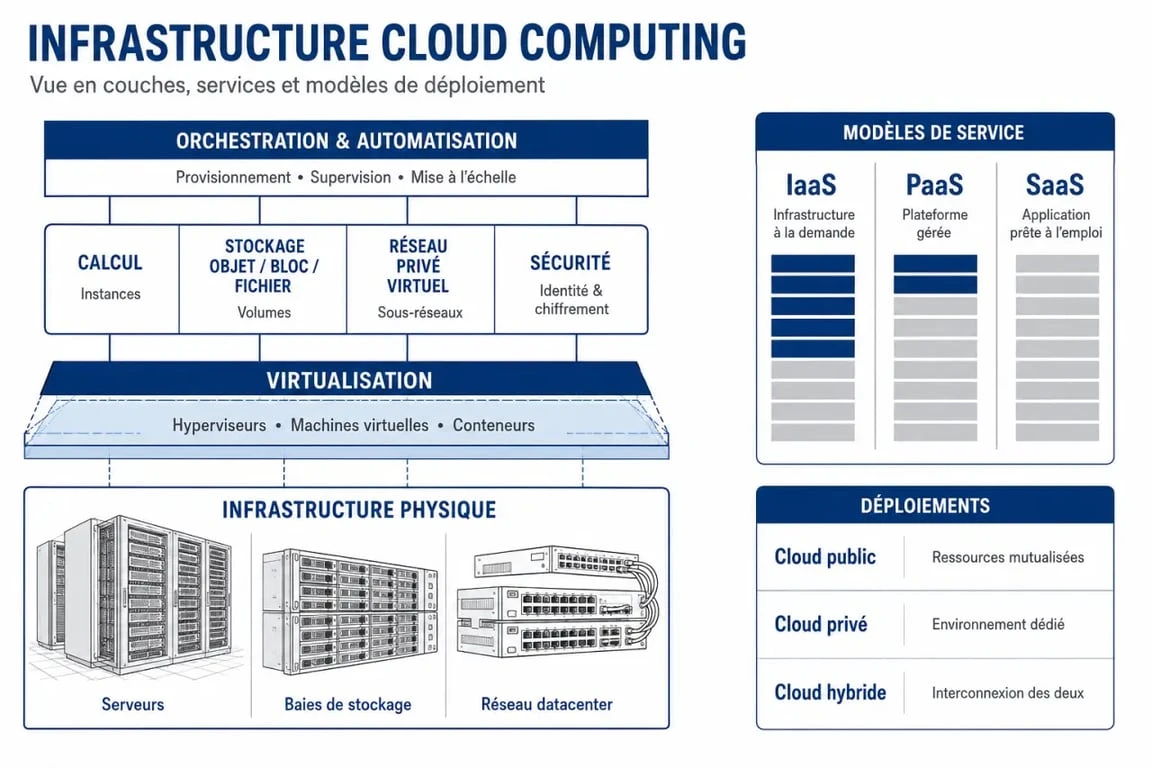
Le cloud paraît abstrait côté utilisateur, mais il repose sur des composants très concrets. Les fournisseurs combinent des serveurs physiques, du stockage distribué, des équipements réseau, des couches de virtualisation et des logiciels d’automatisation pour délivrer des ressources à grande échelle. Cette organisation permet de lancer un environnement en quelques minutes, là où une mise en place classique demande davantage de temps et de coordination.
Calcul, virtualisation et conteneurs
La puissance de calcul vient de serveurs physiques, parfois proposés en bare metal, mais le plus souvent découpés en machines virtuelles grâce à un hyperviseur. Cette virtualisation permet d’allouer dynamiquement processeur, mémoire et capacité d’exécution à plusieurs clients ou applications. IBM indique que VMware détient 42,77 % du marché des plateformes de virtualisation, ce qui montre le poids de cette couche technique dans les environnements cloud et hybrides.
Les conteneurs, avec Docker et Kubernetes notamment, vont plus loin dans la portabilité applicative. Ils emballent une application et ses dépendances dans une unité légère, plus rapide à déployer qu’une machine virtuelle complète. Ils sont particulièrement utiles pour les architectures cloud-native, les microservices et les chaînes DevOps, où la vitesse de déploiement compte autant que la stabilité.
Stockage, réseau et automatisation
Le stockage cloud se décline généralement en trois familles. Le stockage objet convient aux fichiers non structurés, aux sauvegardes et aux médias. Le stockage bloc est privilégié pour les bases de données et les volumes attachés à des machines virtuelles. Le stockage fichier conserve une logique de répertoires partagés, utile pour certaines applications existantes.
Le réseau est tout aussi central : VPC, sous-réseaux, pare-feu, équilibrage de charge, DNS, VPN, SDN et parfois SD-WAN organisent les flux. Dans une infrastructure moderne, le réseau n’est plus seulement câblé, il est défini par logiciel, automatisable et segmenté. Des outils comme Terraform ou Ansible permettent ensuite de décrire et de déployer ces ressources de façon reproductible, ce qui réduit les écarts entre les environnements.
IaaS, PaaS, SaaS : choisir le bon niveau de responsabilité
Les modèles de livraison cloud déterminent ce que le fournisseur prend en charge et ce qui reste sous la responsabilité du client. Cette répartition influence directement les compétences nécessaires, les coûts, la sécurité et le degré de contrôle. Elle conditionne aussi la vitesse de mise en production et la marge de personnalisation disponible.
Guide d’évaluation des services cloud selon la norme NIST 800-145 · Un document de référence pour comprendre et évaluer les services de cloud computing à partir de la définition officielle du NIST.
| Modèle | Ce que l’entreprise gère | Cas d’usage courant |
|---|---|---|
| IaaS | Systèmes, applications, données, configuration | Migration de serveurs, environnements personnalisés, PRA |
| PaaS | Code applicatif, données, paramètres métier | Développement rapide, API, applications web |
| SaaS | Utilisation, comptes, données et règles d’accès | CRM, messagerie, collaboration, support client |
IaaS : le plus flexible, mais aussi le plus exigeant
L’IaaS, ou infrastructure en tant que service, fournit des machines virtuelles, du réseau et du stockage. L’entreprise garde une forte maîtrise de l’environnement, ce qui convient aux charges spécifiques, aux logiciels historiques et aux migrations progressives. En contrepartie, elle doit gérer les systèmes, les correctifs, les sauvegardes et une partie importante de la sécurité. Ce modèle demande donc une vraie discipline d’exploitation.
PaaS et SaaS : moins d’administration, plus de standardisation
Le PaaS convient lorsque l’objectif est de développer et déployer vite, sans gérer les serveurs sous-jacents. Le fournisseur administre la plateforme, tandis que les équipes se concentrent sur le code. Le SaaS va encore plus loin : l’application est prête à l’emploi. Ce modèle réduit fortement la charge technique, mais laisse moins de marge pour personnaliser l’infrastructure.
La logique de responsabilité partagée reste essentielle. Même lorsque le fournisseur sécurise l’infrastructure, l’entreprise doit gérer ses identités, ses droits d’accès, ses données sensibles, ses configurations et ses usages internes. C’est souvent là que se jouent les écarts entre une adoption confortable et une adoption risquée.
Cloud public, privé, hybride ou multicloud : arbitrer selon les contraintes
Le modèle de déploiement indique où et comment les ressources cloud sont opérées. Le choix dépend rarement d’un seul critère : il faut croiser conformité, budget, performance, sensibilité des données, dépendance fournisseur et compétences internes. Cette étape mérite souvent un cadrage plus précis que le simple arbitrage entre prix et puissance.
Le cloud public pour l’élasticité et la vitesse
Le cloud public donne accès à des ressources mutualisées exploitées par des fournisseurs comme AWS, Microsoft Azure, Google Cloud, Oracle Cloud ou Alibaba Cloud. Il est apprécié pour sa rapidité de provisionnement, son catalogue de services et son paiement à l’utilisation. AWS met par exemple en avant plus de 200 services, ce qui montre l’ampleur fonctionnelle atteinte par les grands acteurs.
Ce modèle est pertinent pour les environnements de test, les applications web, les pics de charge ou les projets qui demandent un déploiement rapide. Il suppose toutefois une connectivité fiable et une gouvernance stricte pour éviter la multiplication incontrôlée des ressources, aussi appelée sprawl cloud. Sans cette discipline, les coûts et la complexité montent vite.
Privé, hybride et multicloud pour garder la maîtrise
Le cloud privé est dédié à une seule organisation. Il peut répondre à des exigences fortes de conformité, de souveraineté ou de personnalisation. Le cloud hybride combine ressources privées et publiques, par exemple pour conserver certaines données critiques en interne tout en exploitant le cloud public lors des pics d’activité.
Le multicloud consiste à utiliser plusieurs fournisseurs. Il peut limiter la dépendance à un acteur unique et optimiser certains services, mais il complexifie la supervision, la sécurité, les coûts et les compétences nécessaires. Les programmes hybrides peuvent être rentables lorsqu’ils sont bien pilotés : IBM évoque un retour sur investissement 3 fois plus élevé sur 5 ans pour les programmes hybrides. Cet écart n’a de sens que si l’architecture reste cohérente et bien gouvernée.
Avantages réels, risques concrets et critères de décision
L’infrastructure cloud apporte des bénéfices solides : réduction des investissements initiaux, passage d’un modèle CAPEX à un modèle OPEX, élasticité, haute disponibilité, automatisation et accès rapide à des services avancés comme l’IA, le big data ou le serverless. Oracle met en avant jusqu’à 75 % d’économies dans certains scénarios, mais ce type de gain dépend toujours du contexte applicatif, du dimensionnement et de la discipline de pilotage.
Les gains ne viennent pas sans gouvernance
Le paiement à l’usage est un avantage uniquement si les ressources sont surveillées. Une machine virtuelle oubliée, un stockage surdimensionné ou des transferts de données mal anticipés peuvent transformer la flexibilité en facture difficile à expliquer. C’est là qu’intervient une démarche FinOps : analyser les usages, ajuster les tailles, supprimer l’inutile et relier les dépenses aux équipes ou aux produits concernés.
Une infrastructure cloud efficace fonctionne un peu comme une soupape dans un système sous pression. Elle absorbe les pics de charge, évite de surdimensionner en permanence et libère de la capacité quand la demande retombe. Mais une soupape mal réglée fuit ou s’ouvre trop tard. Dans le cloud, cela se traduit par des seuils d’autoscaling mal définis, une latence qui grimpe, ou des ressources qui restent actives après l’incident. Le bon réflexe consiste à prévoir des marges contrôlées, des alertes et des règles d’extinction automatique.
Les risques à évaluer avant de migrer
Les principaux points de vigilance concernent la sécurité partagée, la dépendance réseau, la localisation des données, la conformité, la latence et le risque de voisin bruyant dans les environnements mutualisés. Une application sensible aux variations de performance peut souffrir de jitter réseau ou d’une contention imprévue si l’architecture n’est pas adaptée. Ce sont des sujets concrets, souvent sous-estimés au moment du cadrage.
- Pour une application standardisée, un SaaS peut suffire et réduire l’administration.
- Pour une migration progressive, l’IaaS offre un bon compromis entre contrôle et vitesse.
- Pour du développement cloud-native, le PaaS, les conteneurs et Kubernetes accélèrent les cycles.
- Pour des contraintes fortes de conformité, le privé, l’hybride ou le cloud souverain méritent une analyse spécifique.
- Pour limiter la dépendance fournisseur, le multicloud peut aider, à condition d’accepter sa complexité opérationnelle.
Le bon choix n’est donc pas le cloud le plus riche en fonctionnalités, mais celui qui aligne performance, sécurité, coûts, compétences et trajectoire métier. Avant de décider, il est utile de cartographier les applications, d’identifier les données critiques, de tester la latence réelle et d’estimer les coûts avec des simulateurs comme AWS Pricing Calculator ou les outils équivalents des fournisseurs.
- Office 365 cloud computing : choisissez entre suite bureautique, services cloud et PC Cloud - 18 septembre 2026
- Cloud computing engineer : concevoir des infrastructures fiables, évolutives et maîtrisées - 16 septembre 2026
- Logiciel de productivité : comment automatiser vos tâches et gagner du temps chaque jour ? - 15 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 De l’audit au ROI, le consultant en stratégie digitale évite les actions dispersées
 Formation Claude IA sur choisir-formation.com : prix, formats et critères pour éviter un mauvais achat
 Financement de logiciels SaaS : trésorerie, dilution et solutions selon votre stade
 Alternance, RNCP, métiers : le trio à comparer pour une formation en management numérique en région parisienne