VMware cloud computing : du SDDC au cloud hybride, sans rupture de gestion
VMware cloud computing désigne l’ensemble des approches qui utilisent les technologies VMware pour construire, exploiter ou étendre une infrastructure cloud. L’idée n’est pas seulement de déplacer VMware vers le cloud, mais de garder un mode d’exploitation connu tout en ajoutant l’élasticité, l’automatisation et une meilleure intégration avec des environnements hybrides ou multicloud.
Pour une équipe IT, le sujet touche à la virtualisation, au stockage, au réseau, à la sécurité, à Kubernetes, à la supervision et au modèle économique par abonnement. C’est ce qui rend l’écosystème puissant, mais aussi plus complexe à lire lorsqu’on compare VMware Cloud Foundation, VMware Cloud Services, VMware Cloud on AWS ou les intégrations avec Azure et Google Cloud.
Ce que recouvre vraiment VMware dans le cloud computing
Historiquement, VMware est associé à la virtualisation, c’est-à-dire à l’exécution de plusieurs machines virtuelles sur un même serveur physique grâce à un hyperviseur. Avec vSphere, ESXi et vCenter Server comme base d’administration, cette logique ne disparaît pas dans le cloud. Elle devient simplement plus automatisée, plus standardisée et plus facile à étendre.
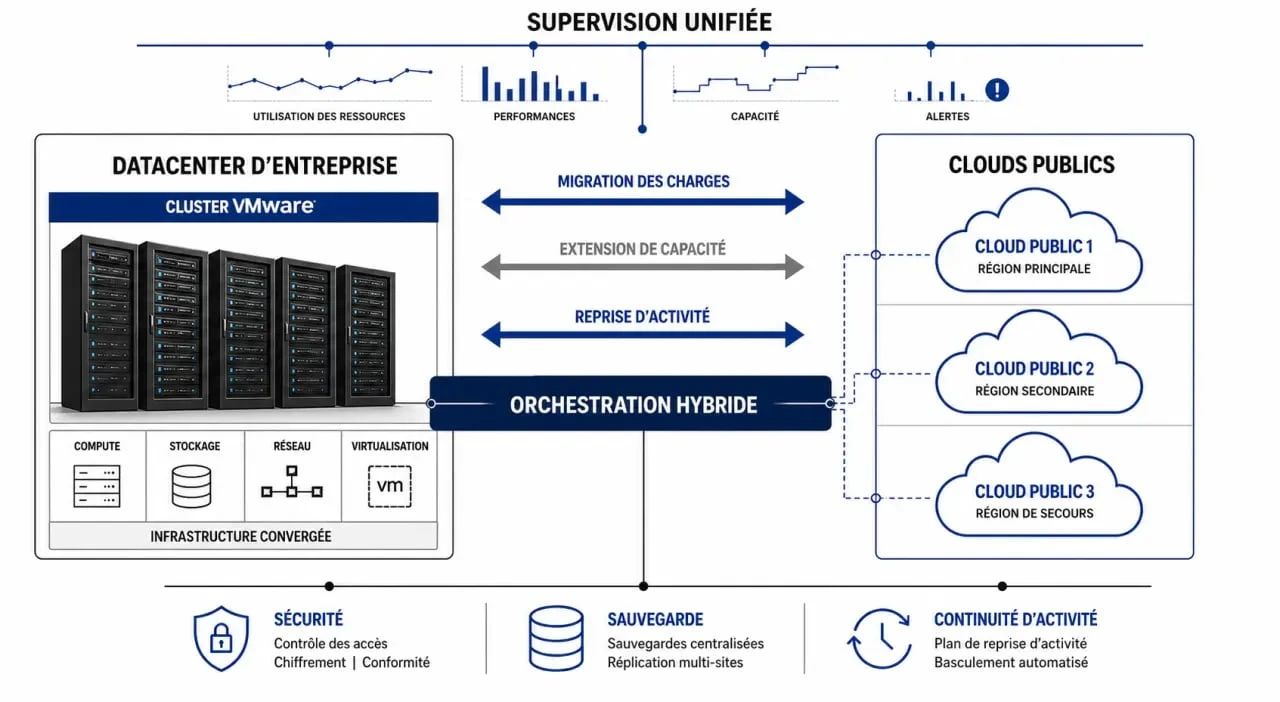
Un environnement VMware cloud peut prendre plusieurs formes : cloud privé dans le datacenter de l’entreprise, extension vers un cloud public, architecture hybride entre les deux, ou modèle multicloud réparti entre plusieurs fournisseurs. La promesse centrale est de limiter la rupture opérationnelle. Les équipes continuent à gérer les workloads avec des outils VMware connus, tout en profitant de ressources cloud plus flexibles.
Virtualisation, cloud privé et cloud hybride : trois niveaux à ne pas confondre
La virtualisation consiste à mutualiser les ressources matérielles. Le cloud privé ajoute une couche de services, de gouvernance, d’automatisation et de consommation à la demande. Le cloud hybride relie ce cloud privé à des ressources de cloud public pour déplacer, protéger ou étendre des applications selon les besoins.
Cette distinction compte au moment de choisir une solution. Une entreprise qui veut seulement consolider ses serveurs n’a pas les mêmes priorités qu’une organisation qui souhaite orchestrer des domaines de charge de travail, automatiser les mises à niveau ou faire cohabiter machines virtuelles et conteneurs Kubernetes.
Les briques VMware cloud à connaître avant de comparer les offres
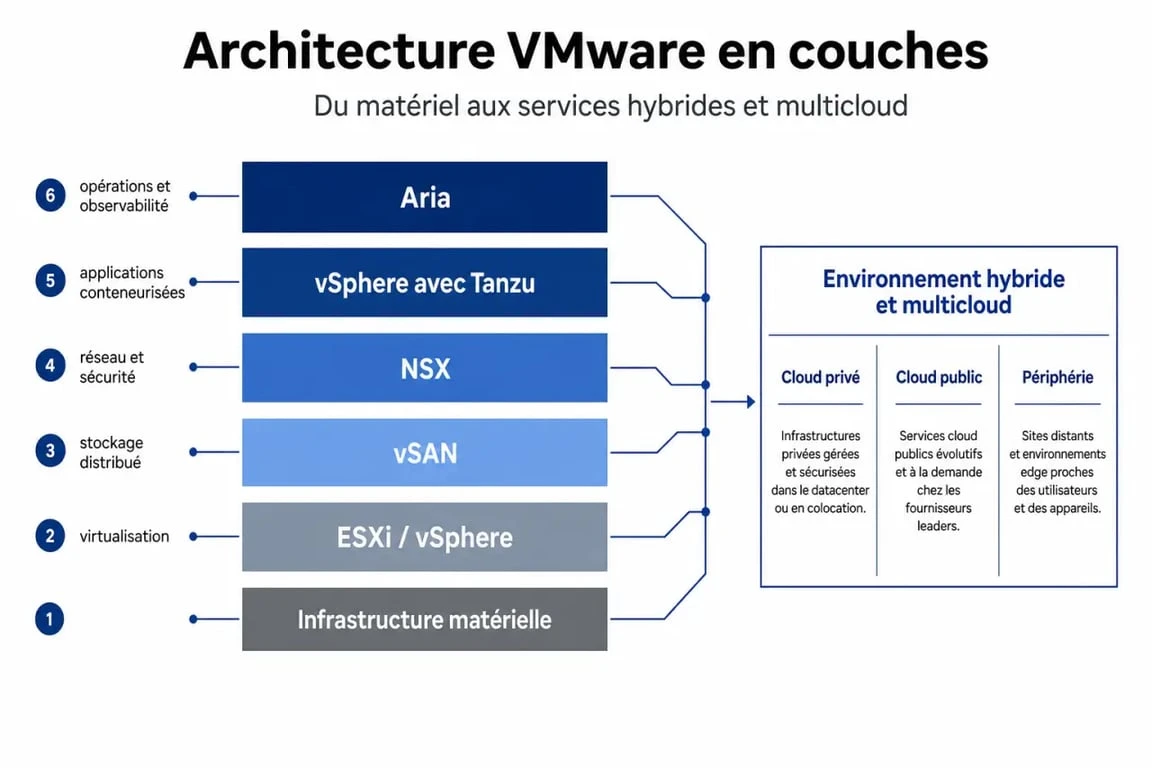
L’écosystème VMware repose sur plusieurs composants complémentaires. Chacun répond à un besoin précis, mais leur intérêt augmente lorsqu’ils sont assemblés dans une architecture cohérente de type software-defined data center, ou SDDC.
| Brique VMware | Rôle principal | Usage typique |
|---|---|---|
| vSphere | Virtualisation du calcul avec ESXi et vCenter Server | Exécuter et administrer les machines virtuelles |
| vSAN | Agrégation du stockage local en pool partagé | Créer un stockage software-defined pour les workloads |
| NSX | Mise en réseau, sécurité et micro-segmentation | Sécuriser les flux et automatiser le réseau |
| vSphere with Tanzu | Exécution native de workloads Kubernetes | Faire cohabiter VM et conteneurs sur une même plateforme |
| Aria Suite | Automatisation, observabilité et gouvernance | Piloter les opérations cloud et le provisioning |
VMware Cloud Foundation : le socle SDDC intégré
VMware Cloud Foundation rassemble les briques majeures du SDDC et automatise leur déploiement ainsi que leur cycle de vie. On y retrouve notamment vSphere, vSAN, NSX, SDDC Manager, vSphere Lifecycle Manager et, selon les besoins, vSphere with Tanzu et Aria Suite.
Dans cette approche, les ressources sont organisées en domaines de charge de travail. Le domaine de gestion est spécifié avec 4 hôtes, tandis que certains déploiements étendus peuvent s’appuyer sur 2 zones de disponibilité. L’intérêt est simple : industrialiser l’infrastructure, réduire l’assemblage manuel, limiter les variations entre environnements et garder une meilleure maîtrise des mises à jour.
VMware Cloud Services : automatisation, logs et mesure des usages
Les services cloud VMware complètent la plateforme avec des fonctions de pilotage. VMware vRealize Automation, aujourd’hui intégré à la logique Aria, sert au self-service provisioning, à la gouvernance basée sur les rôles et à l’orchestration de services. Des éléments comme Cloud Assembly, Code Stream ou le service broker aident à proposer des catalogues internes plus contrôlés.
Pour l’observabilité, vRealize Log Insight agrège et analyse les logs en temps réel via des tableaux de bord personnalisables. vRealize Network Insight Cloud apporte de la visibilité réseau et aide à optimiser la micro-segmentation. Côté consommation, vCloud Usage Meter et Usage Insight forment 2 composants principaux pour mesurer les usages, avec une rétention des rapports de 3 années dans Usage Insight.
Cloud hybride et multicloud : où VMware apporte le plus de valeur
VMware est particulièrement pertinent lorsqu’une entreprise possède déjà un patrimoine applicatif virtualisé et souhaite évoluer sans tout reconstruire. L’objectif peut être de migrer des workloads vers le cloud, d’améliorer la reprise d’activité, de rapprocher certaines applications de services cloud natifs ou de standardiser l’exploitation entre plusieurs sites.
La plateforme cloud privée officielle de VMware · Découvrez VMware Cloud Foundation, une plateforme qui combine l’agilité du cloud public avec la sécurité et les performances du cloud privé.
VMware Cloud on AWS illustre bien cette logique. L’offre est présentée comme une intégration entre VMware et AWS, avec des clusters d’hôtes vSphere sur infrastructure bare metal dans certains cas. Les tailles mentionnées vont de 3 à 16 hôtes par cluster, ce qui permet d’adapter progressivement la capacité selon les besoins de migration, d’extension ou de continuité.
AWS, Azure, Google Cloud : une logique d’extension, pas de remplacement immédiat
Dans un projet hybride, les hyperscalers ne remplacent pas forcément le datacenter dès le premier jour. Ils peuvent d’abord servir d’extension de capacité, de site de reprise, d’environnement de test ou de cible pour certaines applications moins contraintes. VMware facilite cette transition en conservant un modèle d’exploitation proche de l’existant.
Cette continuité compte souvent pour les environnements legacy, les secteurs régulés ou les organisations dont les applications dépendent encore fortement de machines virtuelles. Elle réduit le risque d’une migration “big bang” et laisse le temps de moderniser progressivement les workloads, par exemple en introduisant Kubernetes avec Tanzu pour certaines équipes de développement.
Une migration hybride ressemble davantage au réglage fin d’une aiguille qu’au déplacement brutal d’un bloc de béton. Il faut pointer précisément les dépendances applicatives, repérer les flux réseau invisibles, mesurer la latence acceptable, puis faire passer chaque workload par le bon chas opérationnel : sauvegarde, sécurité, supervision, identité, stockage et plan de retour arrière. Cette lecture minutieuse évite de déplacer une machine virtuelle qui fonctionne vers un environnement où ses dépendances, elles, ne suivent plus.
Bénéfices attendus : agilité, sécurité et gouvernance opérationnelle
Le premier bénéfice de VMware cloud computing est la standardisation. Les équipes peuvent appliquer des modèles communs pour provisionner, sécuriser, superviser et mettre à jour les ressources. Cela réduit la variabilité entre projets et facilite la gouvernance, surtout lorsqu’un même système d’information combine cloud privé, cloud public et plusieurs fournisseurs.
L’automatisation est le deuxième levier. Le self-service provisioning permet aux équipes métiers ou DevOps de demander des ressources via des catalogues contrôlés, au lieu de dépendre entièrement de processus manuels. L’IT garde la main sur les rôles, les politiques, les limites de consommation et les règles de conformité.
Sécurité et micro-segmentation : un intérêt concret en exploitation
NSX apporte une couche de réseau et de sécurité indépendante du matériel sous-jacent. La micro-segmentation permet de mieux contrôler les communications entre workloads, y compris à l’intérieur du datacenter. Pour les équipes sécurité, l’enjeu est de réduire les mouvements latéraux en cas d’incident et d’appliquer des politiques cohérentes à travers des environnements hétérogènes.
La visibilité réseau renforce aussi le dépannage. En comprenant quels services communiquent réellement entre eux, les administrateurs évitent de bloquer un flux critique pendant une migration ou une opération de durcissement. La sécurité cloud ne dépend pas seulement des règles écrites, mais aussi de la capacité à observer les comportements réels.
Continuité d’activité et modernisation progressive
VMware cloud computing répond aussi aux besoins de haute disponibilité et de continuité d’activité. Les entreprises peuvent utiliser le cloud comme extension de capacité ou comme environnement de reprise, tout en conservant des mécanismes opérationnels proches de ceux déjà maîtrisés sur site.
La modernisation peut ensuite avancer par étapes. Certaines applications restent en machines virtuelles, d’autres évoluent vers des conteneurs, et les nouvelles plateformes Kubernetes peuvent être intégrées via vSphere with Tanzu. Cette cohabitation évite d’opposer brutalement legacy et cloud native.
Les critères de choix avant de lancer un projet VMware cloud
Le bon choix dépend moins du nom de l’offre que du scénario visé. Une entreprise qui veut bâtir un cloud privé industrialisé regardera VMware Cloud Foundation de près. Une organisation qui cherche une extension rapide vers AWS étudiera VMware Cloud on AWS. Un provider ou une DSI très orientée mesure des consommations analysera plutôt les outils Usage Meter, Usage Insight et les mécanismes associés au Cloud Provider Commerce Portal.
- Patrimoine applicatif : volume de VM, dépendances réseau, contraintes de stockage, exigences de performance.
- Modèle d’exploitation : compétences vSphere existantes, niveau d’automatisation souhaité, organisation des rôles.
- Objectif cloud : migration, reprise d’activité, modernisation applicative, extension de capacité ou multicloud.
- Sécurité : besoin de micro-segmentation, conformité, traçabilité des logs et gouvernance centralisée.
- Coûts : abonnement, consommation cloud, stockage, licences, exploitation et montée en compétences.
Le principal piège consiste à traiter VMware cloud computing comme une simple destination technique. C’est plutôt un modèle d’architecture et d’exploitation. Avant de migrer, il faut clarifier les workloads concernés, les niveaux de service attendus, les responsabilités entre équipes, les outils de supervision et les règles de sécurité. C’est cette préparation qui transforme VMware en véritable levier de cloud hybride, plutôt qu’en simple prolongement coûteux de l’infrastructure existante.

- La sécurité des données protège les accès utiles sans multiplier les fuites - 17 septembre 2026
- Cybersécurité en entreprise : 82 % des failles impliquent une erreur humaine - 13 septembre 2026
- Biais dans l’intelligence artificielle : données, modèles, usages, les trois angles morts à surveiller - 3 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Miniature YouTube IA : 3 leviers pour booster votre CTR sans compétences en design
 Gagner du temps sans multiplier les applications, le vrai rôle des outils de productivité
 Vidéo, gaming, eKYC : le cloud de Tencent se distingue par ses usages métier
 GPU cloud computing : accélérer l’IA, le rendu 3D et le HPC sans acheter de cartes graphiques